

各位站长、开发者、系统管理员请注意!一个可能极大影响你日常工作的重磅消息来了:负责管理 SSL/TLS 证书的行业组织 CA/B 论坛,日前在其服务器证书工作组(Server Certificate Working Group)投票通过了 SC-081v3 提案。
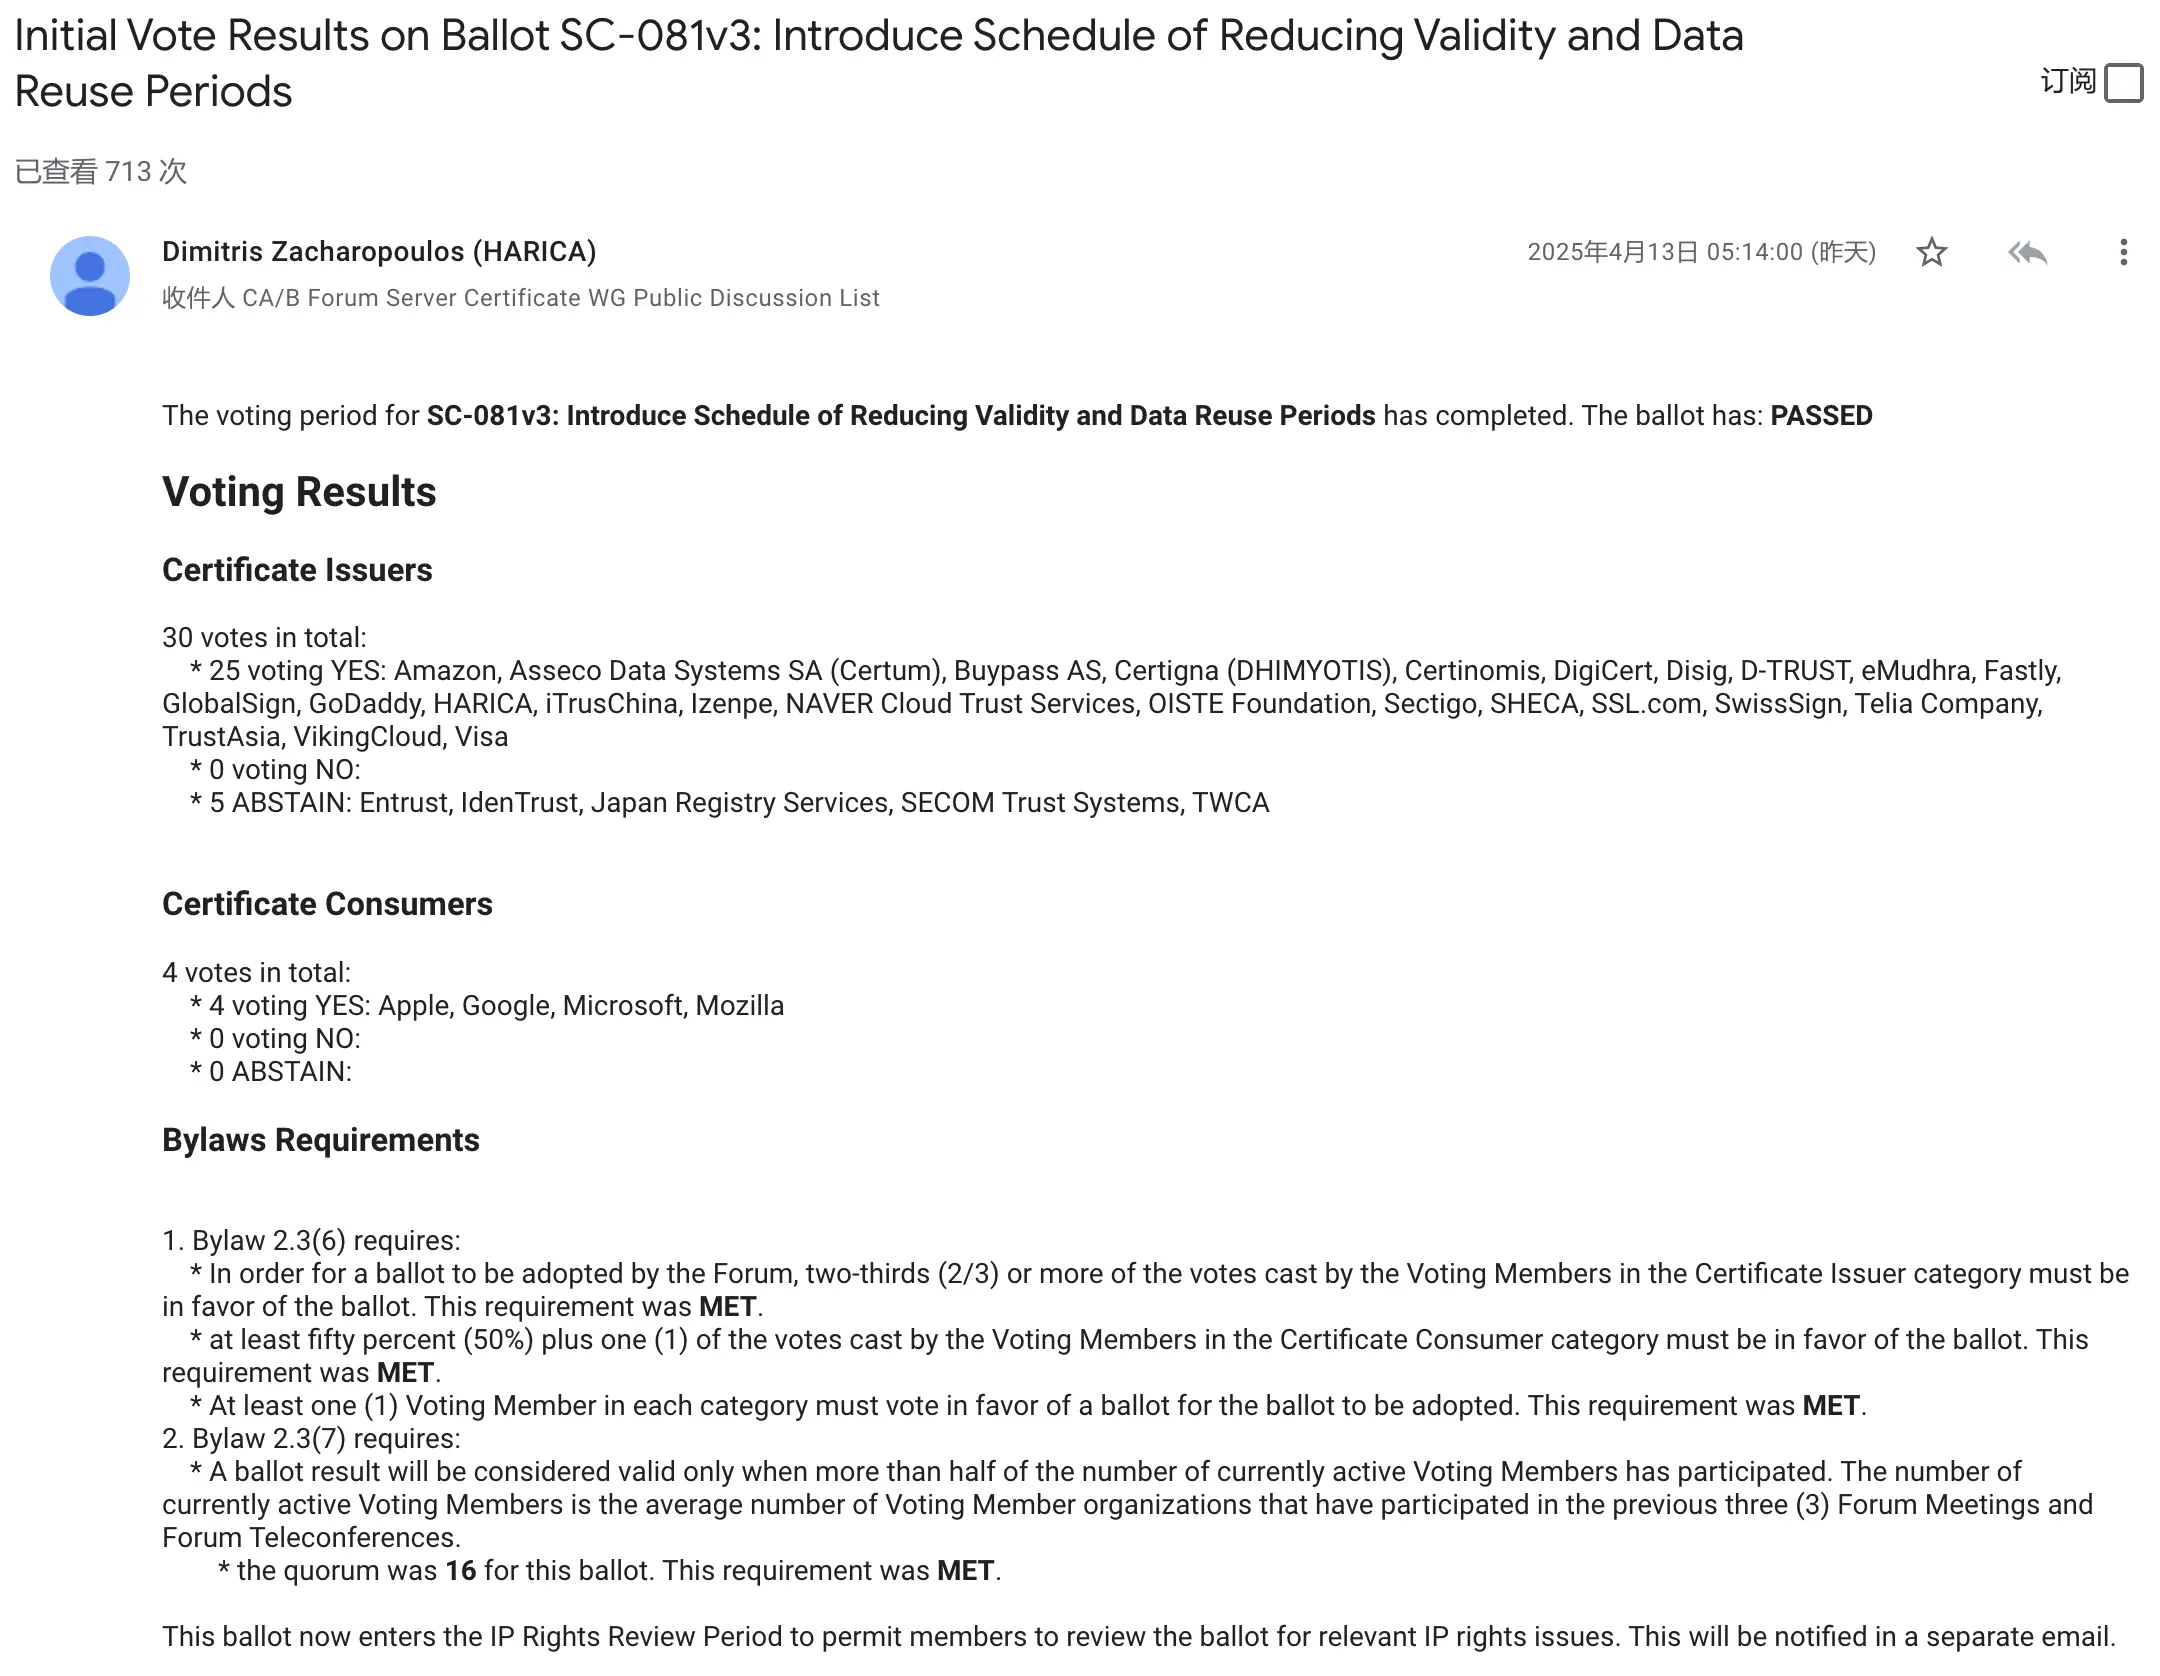
这项提案的核心内容就是:将 SSL/TLS 证书的最长有效期从目前的 398 天,大幅缩短至仅有 47 天!同时,SAN(Subject Alternative Name,使用者备用名称)数据的重用周期也缩短到了 10 天。
(投票详情链接:https://groups.google.com/a/groups.cabforum.org/g/servercert-wg/c/9768xgUUfhQ?pli=1)
先简单科普一下 SSL/TLS 证书是啥?
简单来说,SSL/TLS 证书就是给网站加把“安全锁”(HTTPS 那个小锁头),通过加密网络连接,确保用户浏览器和你网站服务器之间传输的数据是安全的,不容易被窃听或篡改。这对于保护用户隐私、交易安全至关重要。
为啥要缩短有效期?苹果的“安全牌”
以前,SSL/TLS 证书有效期老长了,最长甚至能到 8 年!后来经过多次调整,缩短到了现在的 398 天(大概 13 个月)。这意味着网站管理员或企业每年至少要更新一次证书。
这次苹果(作为主要推动者)给出的理由非常直接,就是为了安全!他们认为,证书有效期越短,就算万一证书的私钥泄露了或者被坏人搞到手,它很快就会过期失效,从而大大降低被长时间恶意利用的风险。
投票结果:几乎全票通过!
这次投票的结果显示了行业内对此提案的普遍支持(或者说,面对苹果等浏览器厂商的压力,大家也只能接受?):
- 证书颁发机构 (CA):25 票赞成,0 票反对,5 票弃权。
- 证书消费者 (主要是浏览器开发商,包括苹果、谷歌、微软、Mozilla):4 票赞成,0 票反对,0 票弃权。
提案通过后,将进入知识产权审查阶段,如果没有大的异议,就板上钉钉了。
实施时间表:逐步推进,2028 年后全面生效!
好消息是,这个变化不是立刻生效,而是会从 2026 年 3 月开始逐步实施,给大家留了点缓冲时间。具体的时间表如下(搬主题提醒大家注意这个时间表!):
- 2026 年 3 月 14 日前: 证书有效期最长仍为 398 天。
- 2027 年 3 月 14 日前: 证书有效期最长缩短至 200 天。
- 2028 年 3 月 14 日前: 证书有效期最长缩短至 100 天。
- 2028 年 3月 15 日之后: 证书有效期最长正式降至 47 天!
对网站管理员意味着什么?自动化成“刚需”,否则……
看到这,很多管网站的朋友可能要头大了!有效期从一年多变成一个半月,这意味着证书更新的频率要暴增近 8 倍!
虽然现在有很多便捷的工具,比如基于 ACME 协议的 Let’s Encrypt 等,可以实现 SSL/TLS 证书的自动化申请和续签。但现实是:
- 并非所有环境都易于自动化: 不是每个网站、每个服务器、每个企业都能轻松部署和维护自动化续签流程。有些复杂的系统、老旧的应用,或者特殊的网络环境,可能难以实现完全自动化。
- 手动续签工作量剧增: 对于那些无法实现自动化,或者需要手动介入更换证书的场景(比如某些负载均衡器、CDN 配置等),系统管理员的工作量将会显著提升。尤其如果你管理着多个网站或服务,那简直是噩梦!
难怪在 Reddit 论坛上,已经有数百名系统管理员在抱怨苹果的这项提议了。大家普遍担心,缩短证书有效期带来的额外工作,最终都要落在运维人员头上。
搬主题看法:安全与便利的博弈,运维压力陡增
咱们搬主题觉得,苹果推动缩短证书有效期的出发点——提升网络安全——确实是好的,这一点毋庸置疑。更短的有效期理论上确实能降低风险。
但是,这个改变给网站运营者和维护者带来的实际操作压力也是巨大的。从一年一次的操作变成一个半月甚至更频繁的操作,对运维流程、自动化能力都提出了更高的要求。
这无疑会倒逼更多的网站和企业去拥抱自动化续签方案。像 Let’s Encrypt 这类免费自动化证书服务的重要性将更加凸显。同时,各种服务器管理面板、云服务商提供的自动化证书管理功能,也需要做得更完善、更易用。
但对于那些短期内难以实现完全自动化的用户来说,未来几年内,运维成本和工作压力恐怕会明显增加。
总结:提前准备,拥抱自动化!
总而言之,SSL/TLS 证书有效期缩短至 47 天,这是一个影响深远的变化。虽然还有几年的过渡期,但咱们搬主题建议大家:
- 尽早评估影响: 看看自己管理的网站和服务,目前证书续签是手动还是自动?自动化流程是否可靠?
- 拥抱自动化: 如果还在手动续签,是时候认真研究和部署自动化方案了!无论是使用 Certbot、acme.sh 等工具,还是利用服务器面板、云平台的功能,尽快动起来。
- 关注后续发展: 持续关注 CA/B 论坛和各大证书颁发机构、浏览器厂商的动态,了解具体的实施细则和可能出现的新工具、新方案。









暂无评论内容