


WordPress安全软件公司Wordfence公布了流行的WordPress SEO软件SEOPress的一个漏洞的细节。在发布公告之前,WordFence将该漏洞的细节与SEOPress的发行商进行了沟通,发行商及时修复了该问题,并发布了一个补丁来修复它。
根据WordFence的数据:
“这个漏洞使攻击者有可能在有漏洞的网站上注入任意网页脚本,只要用户访问 “所有文章 “页面就会执行。”
美国政府国家漏洞数据库网站将Wordfence提供的CNA(CVE编号机构)对SEOPress漏洞的评级列为中等水平,在1到10分的范围内,得分是6.4。
弱点列举可分为:
“在网页生成过程中不适当地中和输入(’跨站脚本’)”
该漏洞影响到SEOPress 5.0.0 – 5.0.3版本。
什么是SEOPress的漏洞?
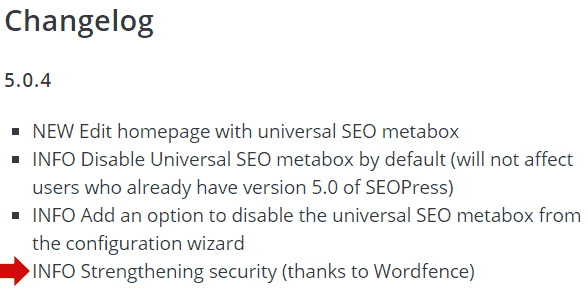
SEOPress的官方更新日志并没有真正描述这个漏洞,也没有披露有这个漏洞。
这不是对SEOPress的批评,我只是注意到SEOPress用模糊的语言描述了这个问题。
“INFO加强安全(感谢Wordfence)”
SEOPress更改日志的屏幕截图
虽然这个漏洞被国家漏洞数据库评为中等(可能是因为该漏洞影响到允许用户注册的网站,如订阅者),但WordFence警告说,在所列情况下,攻击者可以 “轻易 “占领一个有漏洞的网站。
WordFence对跨站脚本(XSS)漏洞是这样说的:
“……像这样的跨站脚本漏洞会导致各种恶意行为,如创建新的管理账户、Webshell注入、任意重定向等等。”
跨网站脚本(XSS)漏洞的攻击载体通常是在有人可以输入数据的地方。任何有人可以输入信息的地方,如联系表格,都是XSS漏洞的潜在来源。
软件开发人员应该对输入进行 “核查”,这意味着他们应该检查所输入的东西是否是意想不到的东西。
REST API输入不安全
这个特别的漏洞影响了与输入文章的标题和描述有关的输入。具体来说,它影响了被称为WordPress REST API的东西。
WordPress REST API是一个允许WordPress插件与WordPress互动的接口。
通过REST API,一个插件可以与WordPress网站互动并修改网页。
WordPress的文档是这样描述的。
“使用WordPress REST API,你可以创建一个插件,为WordPress提供一个全新的管理经验,建立一个全新的交互式前端体验,或者把你的WordPress内容带入完全独立的应用中”。
据WordFence称,SEOPress的WordPress REST API端点是以不安全的方式实现的,因为该插件没有通过这种方法对输入进行适当的消毒。














暂无评论内容