


AI 智能摘要
Jetpack 13.9.1是一个关键的安全更新,于昨天发布,旨在修复自 2016 年以来就存在的联系表单功能漏洞。此漏洞允许网站的登录用户访问访问者提交的表单。
Jetpack 13.9.1是一个关键的安全更新,于昨天发布,旨在修复自 2016 年以来就存在的联系表单功能漏洞。此漏洞允许网站的登录用户访问访问者提交的表单。
该漏洞是在一次内部安全审计中发现的,促使 Jetpack 团队与 WordPress.org 安全团队合作发布了自 3.9.9 以来所有版本的 Jetpack 补丁。
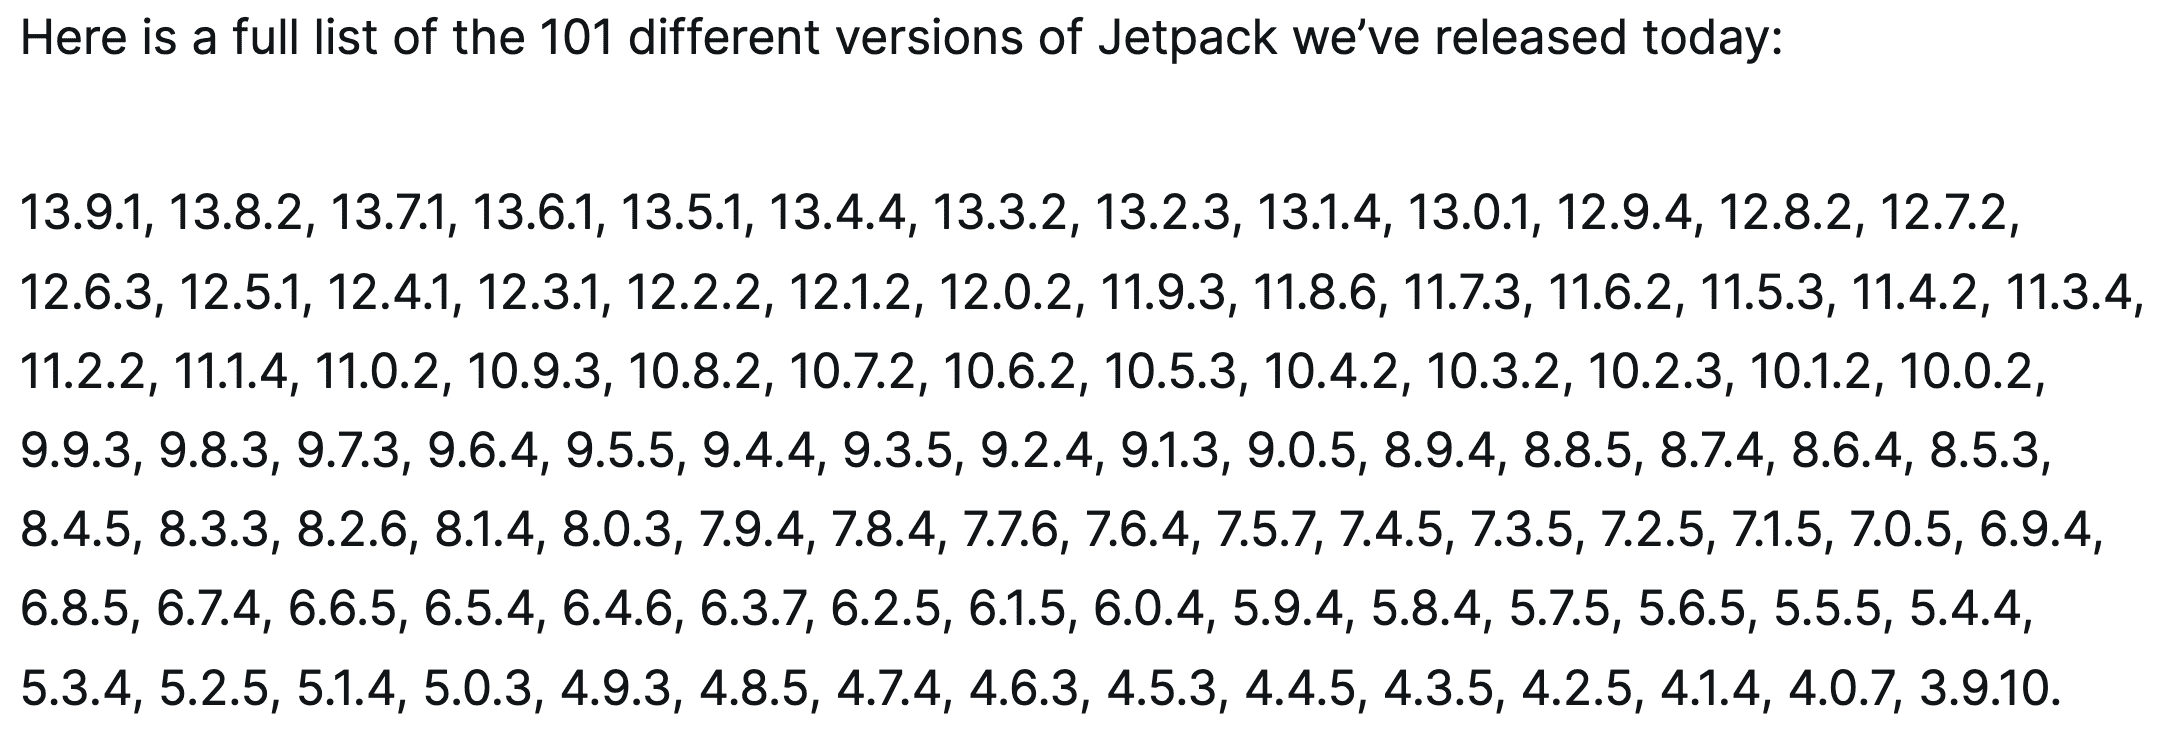
Jetpack 团队还警告称:“我们没有证据表明该漏洞已被野外利用。不过,现在更新已经发布,有可能有人会试图利用此漏洞。”
Wordfence 团队表示,该插件“由于在各个版本(最高至 13.9.1 版,但不包括 13.9.1 版)中缺少 Contact_Form_Endpoint 类的功能检查,因此容易受到未经授权的数据访问。这使得经过身份验证的攻击者(具有订阅者级别及以上访问权限)可以读取网站上的所有 Jetpack 表单提交内容。”
该漏洞的 CVSS 评分为 4.3,建议用户更新至 Jetpack 13.9.1 以保护其网站安全。
Jetpack 团队向用户保证:“我们将继续定期审核我们代码库的各个方面,以确保您的 Jetpack 网站保持安全。”
更新:WPScan将于 2024 年 11 月 11 日分享概念验证,以便用户有时间进行更新。该漏洞由其研究员 Marc Montpas 报告。
© 版权声明
THE END

















暂无评论内容