


在 WordPress.org 上托管的插件中积累了大量未披露和未修补的漏洞后,Patchstack 向 WordPress 的插件审查团队报告了 404 个插件。
Patchstack 研究员 Darius Sveikauskas 说:”这种情况给 WordPress 社区带来了巨大风险,我们决定采取行动。”由于这些开发人员一直联系不上,我们将这些 404 个漏洞的完整列表发送给插件审查团队进行处理。”
通常情况下,向 WordPress.org 报告插件是 Patchstack 无法找到联系供应商的方法后的最后手段。在这种情况下,许多插件作者在其扩展中没有提供任何联系信息,或者对沟通尝试不作回应。Patchstack 将其描述为 “僵尸插件大流行”,因为被遗弃的插件数量过多,影响了 160 多万个网站。
WordPress.org 插件团队已根据报告采取行动,关闭了 70% 以上的插件。 今年 6 月,该团队新增了 6 名受资助的志愿者,并开放了更多团队成员的申请,但仍在努力管理积压的待审查插件。积压的插件越来越多,目前已超过 1,119 个,等待时间长达 71 天。
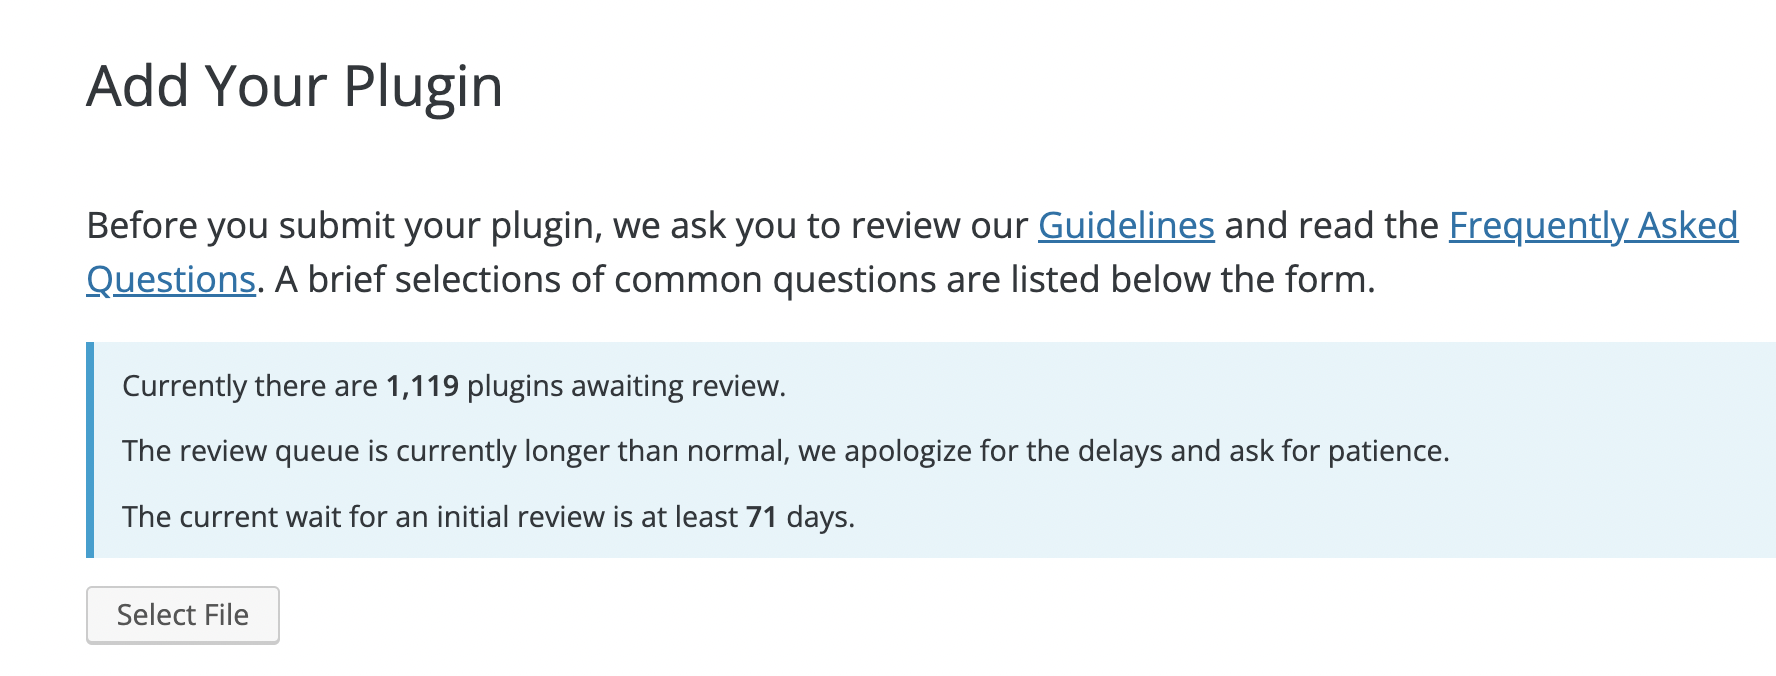
增加插件漏洞问题,需要关闭数百个漏洞,只会增加开发人员等待新插件审核的时间。
截至 2023 年 8 月 31 日,Patchstack 向 WordPress.org 报告了与这些报告相关的以下统计数据:
- 404 个漏洞
- 358 个插件受到影响
- 289 个插件(71.53%)- 已关闭
- 109 个插件(26.98%)- 已修补
- 6 个插件(1.49%)- 未关闭/未修补
- 多达 160 万个有效安装受到影响
- 每个插件的平均安装量 4984
- 最高安装数 100000(两个插件)
- 最高 CVSS 9.1
- 平均 CVSS 5.8
- “最老 “插件 – 距上次更新已有 13 年之久
Patchstack 呼吁开发人员在其插件的 readme.txt 和/或 SECURITY.md 文件中添加联系方式。为了简化安全问题管理,该公司创建了 Patchstack mVDP(漏洞披露管理计划)项目,开发人员可以免费加入。Patchstack 对收到的报告进行验证,奖励研究人员,并将报告转交给供应商处理。
该公司还提倡在插件或主题因安全原因被移除时发出仪表板警报,因为 WordPress 目前还没有向用户提供这方面的信息。他们的研究人员将很快提交更多报告,这些报告可能会导致扩展程序被关闭。
“我们正在为 WordPress.org 主题库和专注于高级产品的资源库准备更多类似的列表,”Sveikauskas 说。”我们目前正在处理额外的 200 多个类似漏洞。”















暂无评论内容