


AI 智能摘要
UpdraftPlus是一个允许用户备份到各种云供应商的插件,它已经修补了一个严重的安全漏洞,允许登录的用户下载一个网站的最新备份。被修补的版本(1.22.3)是通过强制自动更新发出的,这是为影响大量用户的严重漏洞保留的措施。UpdraftPlus在超过300万个WordPress网站上活跃。
UpdraftPlus是一个允许用户备份到各种云供应商的插件,它已经修补了一个严重的安全漏洞,允许登录的用户下载一个网站的最新备份。被修补的版本(1.22.3)是通过强制自动更新发出的,这是为影响大量用户的严重漏洞保留的措施。UpdraftPlus在超过300万个WordPress网站上活跃。
该漏洞是由Jetpack Scan安全研究员Marc Montpas在一次内部审计中发现的。UpdraftPlus在更新发布后的一份公告中向用户解释了这个漏洞。
这个缺陷允许任何登录在WordPress安装上并激活UpdraftPlus的用户行使下载现有备份的特权,这个特权应该只限制给管理用户。这是可能的,因为在与检查当前备份状态有关的代码上缺少一个权限检查。这允许获得一个不为人知的内部标识符,然后可以用来通过对下载权限的检查。
这个问题同时影响到该插件的付费和免费版本。在收到报告后的一个小时内,我们向付费客户推送了一个修复方案。1.16.7和1.22.3之间的每个版本的免费插件都有漏洞。UpdraftPlus声称大多数网站都已经更新。WordPress.org的统计显示,~35%的Updraft用户没有更新到最新版本,这使得超过一百万的安装仍有漏洞。
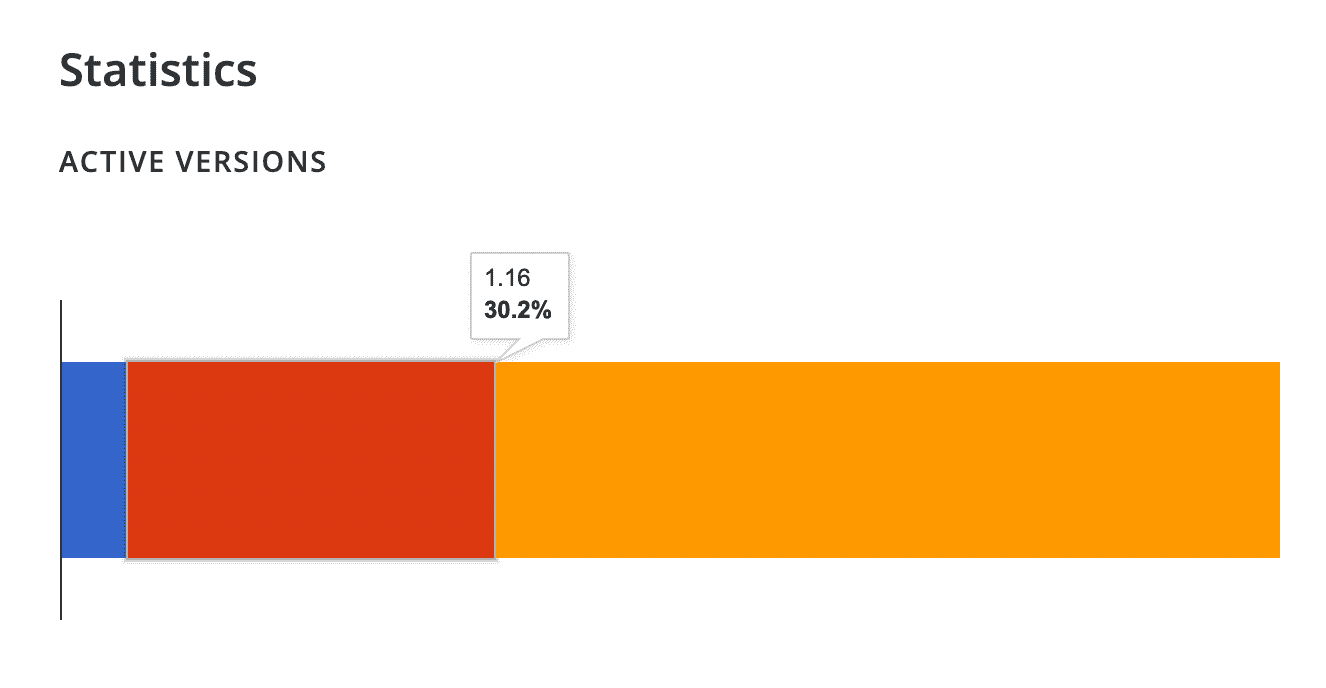
到目前为止,还没有确认的漏洞报告。关于漏洞的更多细节,请查看Montpas在Jetpack网站的报告。鼓励UpdraftPlus用户检查他们的网站,以确保该插件运行在最新的、有补丁的版本上。
© 版权声明
THE END














暂无评论内容