


AI 智能摘要
WooCommerce Stripe Gateway是最受欢迎的WooCommerce Stripe支付插件,拥有超过90万的活跃用户。该漏洞由Patchstack研究员Rafie Muhammad于2023年4月17日发现,并由WooCommerce于2023年5月30日在7.4.1版本中修补。
Patchstack报告WooCommerce Stripe Gateway插件存在不安全的直接对象引用(IDOR)漏洞,WooCommerce Stripe Gateway是最受欢迎的WooCommerce Stripe支付插件,拥有超过90万的活跃用户。该漏洞由Patchstack研究员Rafie Muhammad于2023年4月17日发现,并由WooCommerce于2023年5月30日在7.4.1版本中修补。
该安全公告对该漏洞描述如下:
该漏洞允许任何未经认证的用户查看任何WooCommnerce订单的PII数据,包括电子邮件、用户姓名和完整地址。 所描述的漏洞在7.4.1版本中被修复,有一些回传的固定版本,并被分配到CVE-2023-34000。
它被分配到一个高严重性的CVSS 3.1得分7.5,并在6月13日被添加到Patchstack数据库。该漏洞影响到7.4.0及以下版本。虽然WooCommerce的补丁已经推出了两周,但该插件55%以上的用户都运行在7.4以上的版本上,目前还不清楚有多少7.4.x的用户在使用最新版本。
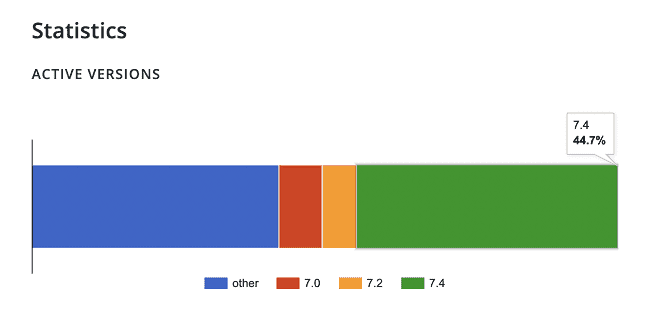
WooCommerce Stripe Gateway插件的7.4.1版本的更新日志包括两个简短的说明,并没有详细说明安全更新的严重程度:
- 修复–增加订单密钥验证。
- 修复 – 增加查杀和转义一些输出。
Patchstack的安全公告包括更多关于此更新中修复的潜在漏洞的技术细节。目前还不知道是否已经被利用,但鼓励店主尽快更新到最新的7.4.1版本。
© 版权声明
THE END














暂无评论内容