

‘搬主题最近了解到,一场规模空前的WordPress插件供应链攻击近日被曝光。一名买家通过交易平台收购30余个知名WordPress插件后,暗中植入后门程序,潜伏8个月后正式激活,波及数十万活跃站点,引发开源建站生态安全恐慌。这是两周内第二次出现同类攻击事件,凸显WordPress插件市场存在严重信任隐患,也给广大WordPress站点管理者敲响了插件安全防护警钟,提醒站点运营者警惕WordPress插件后门攻击风险。
此次事件由一名客户的安全预警触发。Improve & Grow公司的瑞奇向安全研究人员反馈,其客户网站的WordPress后台收到WordPress.org插件团队的警告,提示“Countdown Timer Ultimate”插件包含可允许未授权第三方访问的恶意代码。安全研究人员随即对该网站开展全面安全审计,发现该插件已被WordPress.org强制更新至2.6.9.1版本,用于清除恶意代码,但网站所受损害已无法逆转。
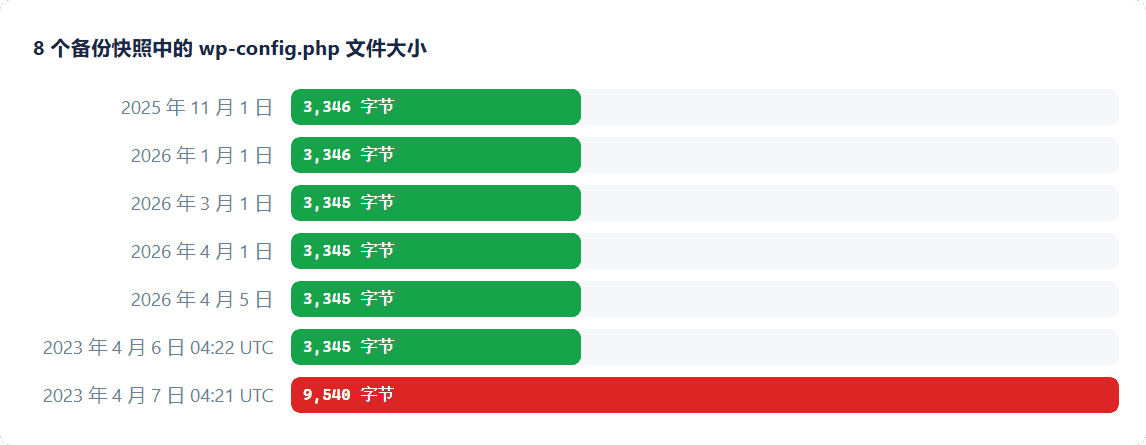
审计结果显示,恶意程序隐藏于网站核心配置文件wp-config.php中。涉事插件的wpos-analytics模块会向analytics.essentialplugin.com发送请求,下载伪装成核心文件的后门程序wp-comments-posts.php,并通过该程序向wp-config.php注入大量PHP恶意代码。该恶意代码设计极具隐蔽性,仅向谷歌爬虫展示垃圾链接、跳转指令及虚假页面,网站所有者无法通过常规方式察觉。更为棘手的是,其控制服务器域名通过以太坊智能合约解析,传统域名封禁手段完全失效,攻击者可随时通过更新智能合约切换控制域名。
通过备份溯源,研究人员精准锁定恶意代码注入时间为2026年4月6日UTC时间04:22至11:06,时长6小时44分钟。经查证,该后门程序早在8个月前就已被植入:2025年8月8日,涉事插件发布2.6.7版本,更新日志声称“适配WordPress 6.8.2版本”,实则新增191行代码,包含一个PHP反序列化后门,相关文件行数从473行增至664行。该后门包含三个关键恶意功能:可从攻击者服务器获取内容并反序列化的fetch_ver_info()方法、可执行远程控制指令的version_info_clean()方法,以及一个无需认证即可访问的REST API接口,为攻击者提供了随时操控网站的权限。
事件溯源显示,涉事30余个插件最初由印度团队“WP Online Support”开发,2021年更名为“Essential Plugin”,拥有30余款免费插件及付费版本。2024年底,该团队因收入下滑35%至45%,将整个业务在Flippa平台挂牌出售,一名背景涉及SEO、加密货币和在线博彩营销、化名“Kris”的买家以六位数价格将其收购。Flippa平台曾在2025年7月发布该收购案例研究,未发现买家恶意意图。
收购完成后,买家迅速掌控插件更新权限:2025年5月12日,创建新的WordPress.org账号“essentialplugin”;5月14日至16日,替换原作者信息;8月8日,首次提交更新即植入后门;8月30日,将essentialplugin.com的WHOIS信息更新为苏黎世的“Kim Schmidt”及一个质子邮箱,刻意掩盖身份。2026年4月5日至6日,后门正式激活,控制服务器开始向所有运行这些插件的站点分发恶意负载;4月7日,WordPress.org插件团队紧急关闭该作者旗下所有31个插件;4月8日,强制所有站点将插件更新至2.6.9.1版本,通过添加return语句禁用恶意调用,但未清理已注入wp-config.php的恶意代码。
据悉,此次被关闭的31个涉事WordPress插件均为站点常用插件,涵盖多种功能场景,给大量WordPress站点带来安全风险,其完整序号清单及对应功能如下表所示,方便站点管理者快速自查是否安装涉事恶意插件:
| 序号 | 插件名称 | 功能作用 |
| 1 | Accordion and Accordion Slider | 提供折叠菜单及手风琴轮播功能,用于页面内容分层展示 |
| 2 | Album and Image Gallery Plus Lightbox | 图片相册管理,支持灯箱效果,用于展示图片合集 |
| 3 | Audio Player with Playlist Ultimate | 音频播放及播放列表管理,支持多种音频格式播放 |
| 4 | Blog Designer for Post and Widget | 博客文章及侧边栏插件样式设计,优化博客展示效果 |
| 5 | Countdown Timer Ultimate | 倒计时功能,可用于活动倒计时、节日倒计时等场景 |
| 6 | Featured Post Creative | 精选文章展示,支持多种创意样式,突出重点文章 |
| 7 | Footer Mega Grid Columns | 网站底部导航栏设计,支持网格布局,优化底部导航体验 |
| 8 | Hero Banner Ultimate | 网站顶部横幅设计,用于展示核心宣传内容、活动海报等 |
| 9 | HTML5 VideoGallery Plus Player | HTML5视频相册管理,支持视频播放及相册展示 |
| 10 | Meta Slider and Carousel with Lightbox | 轮播图及旋转木马展示,支持灯箱效果,用于页面图文轮播 |
| 11 | Popup Anything on Click | 点击触发弹窗功能,可展示文字、图片、表单等各类内容 |
| 12 | Portfolio and Projects | 作品集及项目展示,用于展示个人或企业项目案例 |
| 13 | Post Category Image with Grid and Slider | 文章分类图片展示,支持网格及轮播布局,优化分类展示效果 |
| 14 | Post Grid and Filter Ultimate | 文章网格布局展示,支持筛选功能,方便用户快速查找文章 |
| 15 | Preloader for Website | 网站加载动画,提升用户等待加载时的体验 |
| 16 | Product Categories Designs for WooCommerce | 适配WooCommerce插件,优化商品分类展示样式 |
| 17 | Responsive WP FAQ with Category | (SP FAQ)响应式常见问题展示,支持分类管理,方便用户查看常见问题 |
| 18 | SlidersPack – All in One Image Sliders | 多功能图片轮播插件,包含多种轮播样式,满足不同展示需求 |
| 19 | SP News And Widget | 新闻内容展示及侧边栏新闻插件,方便发布和展示新闻资讯 |
| 20 | Styles for WP PageNavi – Addon | 优化WP PageNavi插件样式,提升页面分页导航的美观度和实用性 |
| 21 | Ticker Ultimate | 滚动消息提示功能,用于展示通知、公告、活动等即时信息 |
| 22 | Timeline and History Slider | 时间线及历史记录展示,支持轮播效果,用于呈现发展历程、时间节点等 |
| 23 | Woo Product Slider and Carousel with Category | 适配WooCommerce插件,实现商品轮播及分类展示 |
| 24 | WP Blog and Widgets | 博客管理及侧边栏博客插件,优化博客内容展示和管理 |
| 25 | WP Featured Content and Slider | 精选内容展示及轮播功能,突出网站核心内容 |
| 26 | WP Logo Showcase Responsive Slider and Carousel | Logo展示插件,支持响应式轮播及旋转木马效果,用于展示合作方、品牌Logo等 |
| 27 | WP Responsive Recent Post Slider | 响应式最新文章轮播,方便展示近期发布的文章 |
| 28 | WP Slick Slider and Image Carousel | 流畅的图片轮播及旋转木马功能,提升页面视觉效果 |
| 29 | WP Team Showcase and Slider | 团队成员展示,支持轮播效果,用于介绍团队成员信息 |
| 30 | WP Testimonial with Widget | 用户评价展示及侧边栏评价插件,用于展示客户反馈、 testimonials |
| 31 | WP Trending Post Slider and Widget | 热门文章轮播及侧边栏插件,展示网站热门文章,提升用户访问量 |
目前,WordPress.org已无法搜索到该作者的任何插件,其控制服务器端点已返回“closed”提示。
记者了解到,“收购插件—植入后门”的攻击模式并非首次出现。2017年,一名化名“Daley Tias”的买家以1.5万美元收购拥有20万安装量的“Display Widgets”插件,注入 payday loan 垃圾广告,并后续通过同样方式入侵至少9个插件。此次事件规模更为庞大,涉及30余个插件,影响数十万站点,且后门潜伏时间更长、技术更隐蔽。
为应对此次WordPress插件后门攻击危机,安全研究团队对其管理的客户站点进行全面扫描,发现22个站点安装了12个涉事恶意WordPress插件,并对其中10个进行修复,剔除包含后门的wpos-analytics模块,制作修补版本并提供下载链接。但经测试,这些修补版本的下载链接目前均无法正常使用,包括countdown-timer-ultimate-2.6.9.1-patched.zip、popup-anything-on-click-2.9.1.1-patched.zip等11个插件修补包,均提示“当前不支持该文件类型,请尝试其他文件”,用户暂无法通过该渠道获取修补版本,需自行手动修复涉事WordPress插件。
安全研究人员提示,WordPress站点管理者可自行完成涉事插件修补,具体步骤为:删除插件中的wpos-analytics目录,移除主PHP文件中“Plugin Wpos Analytics Data Starts”或wpos_analytics_anl相关的加载函数,将版本号改为“-patched”,压缩后通过命令行强制安装。同时,务必检查wp-config.php文件,若该文件大小异常(恶意代码会增加约6KB),说明站点已被深度入侵,需进行全面清理,避免WordPress站点被恶意控制、泄露敏感信息。
此次WordPress插件后门攻击事件再次暴露WordPress插件生态的安全漏洞,也反映出当前WordPress插件审核机制的不足。目前,WordPress.org缺乏插件所有权转移的审核机制,无“控制权变更”用户通知,新提交者也不会触发额外代码审核,导致恶意买家可轻易通过收购获取插件控制权并植入恶意代码。结合2026年以来插件漏洞频发的现状,行业分析指出,开源建站模式高度依赖第三方插件,代码质量参差不齐已成为黑客攻击主要切入点,插件一旦失守,站点可能面临流量流失、搜索引擎降权、客户信息泄露等多重损失,需重点加强WordPress插件安全管理。
安全专家呼吁,WordPress站点管理者应立即排查旗下站点是否安装涉事恶意插件,及时修补或移除;同时加强站点安全防护,定期备份数据,警惕第三方WordPress插件安全风险,建立插件定期排查机制。WordPress官方需尽快完善插件审核机制,填补所有权转移的安全空白,加强插件代码审核力度,防范同类大规模WordPress插件供应链攻击再次发生,保障广大站点运营者的合法权益。










暂无评论内容