


AI 智能摘要
All-In-One Security (AIOS),一个激活量超过一百万个WordPress网站上的插件最近被发现在数据库中记录了登录尝试的明文密码,并在5.2.0版本中修补了该安全问题。
All-In-One Security(AIOS),一个激活量超过一百万个WordPress网站上的插件最近被发现在数据库中记录了登录尝试的明文密码,并在5.2.0版本中修补了该安全问题。两周零五天前,@c0ntr07在该插件的支持论坛上发表了一篇题为 “写入aiowps_audit_log的明文密码 “的帖子,报告了这一问题:
我非常震惊,一个安全插件竟然犯了如此基本的安全101错误(更不用说不符合NIST 800-63-3、ISO27000、CIS、HIPAA、GDPR、….)。
如何停止记录明文密码?
怎样才能解决这个问题,使我们不会在即将到来的第三方合规审计员的安全审查和审计中失败?
AIOS的支持代表确认,这是上个版本中的一个已知错误,并提供了一个包含修复程序的压缩文件的开发副本。补丁发布需要两周多的时间。
在2023年7月10日发布的5.2.0版本中,AIOS在插件更新日志中包含了以下安全更新:
- 安全: 在保存到数据库之前,删除堆栈跟踪中的验证数据
- 安全:对多站点中子站点管理员的操作设置更严格的限制。
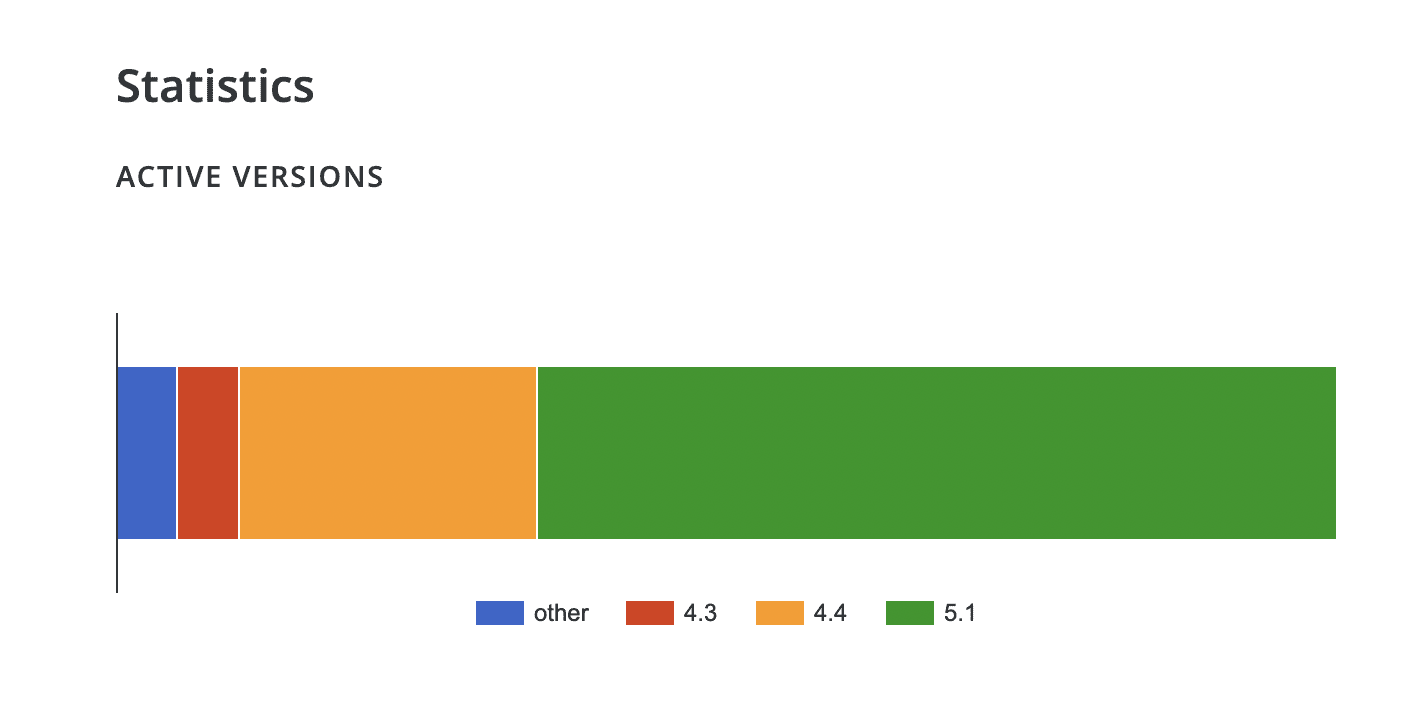
建议用户立即升级到5.2.0+版本,以确保网站安全。截至发稿时,几乎没有用户更新到5.2.0+版本,导致数十万运行5.1.9版本的用户仍然受到攻击。
Patchstack首席执行官Oliver Sild在Twitter上回应这一问题时说:”到目前为止,开发者甚至还没有告诉用户更改所有密码。由于规模巨大,我们将100%看到黑客从运行(或已经运行)该插件的受损网站日志中获取凭证。”
“我们还向所有Patchstack用户发出了漏洞警报。希望Updraft团队也能这样做,告诉他们的安全插件用户尽快清理这些日志,并要求所有网站用户更改他们使用相同组合的密码。
© 版权声明
THE END
















暂无评论内容