


AI 智能摘要
Wordfence已经公布了该公司在2023年1月向All In One SEO插件的开发者负责任地披露的两个存储的XSS漏洞的细节。这些漏洞可能影响到4.2.9及以前版本的300多万用户。
Wordfence已经公布了该公司在2023年1月向All In One SEO插件的开发者负责任地披露的两个存储的XSS漏洞的细节。这些漏洞可能影响到4.2.9及以前版本的300多万用户。
其中一个漏洞获得了6.4(中)的CVSS评分,Wordfence将其归结为输入消毒和输出转义不足。研究人员发现,这 “使具有贡献者级别或更高权限的认证攻击者有可能在页面中注入任意网页脚本,只要用户访问注入的页面就会执行。”
第二个漏洞的CVSS评分为4.4(中等),需要认证的攻击者拥有管理员级别的权限。Wordfence概述了攻击者可能利用这些漏洞的方式。
不幸的是,这个插件的脆弱版本在创建文章和页面时,以及在改变插件设置时,未能摆脱提交的网站标题、元描述和其他元素。这使得有权限访问文章编辑器的用户(如撰稿人)有可能在这些字段中插入恶意的JavaScript,这些JavaScript将在任何经过认证的用户(如网站管理员)的浏览器中执行,编辑这样的文章或页面。
这是一种可能发生的情况,因为撰稿人撰写的文章在发表前必须经过审查和审核。
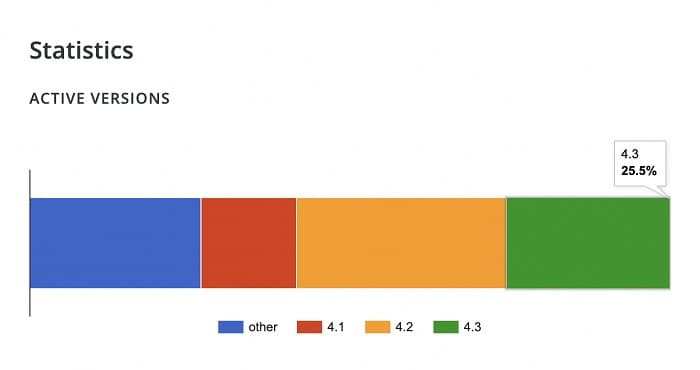
All In One SEO已经在4.3.0版本中修补了这两个漏洞,但到目前为止,该插件300多万用户中只有25.5%更新到了最新版本,使得该插件约3/4的用户仍有漏洞。
该插件的4.3.0版本的更新日志包括一个关于所包括的安全修复的简短而模糊的说明。”更新。额外的安全加固”。自从4.3.0版本的漏洞被修补后,该插件又有了两个版本。
可以直接下载本站的最新版更新:All in One SEO Pro 4.3.0(又名AIOSEO)完美汉化中文版|功能强大的WordPress站点专业SEO插件
© 版权声明
THE END


















暂无评论内容