

越来越多的浏览器正在尝试引入代理功能,这些功能可以代表用户执行操作,例如预订车票或购买不同商品。然而,这些代理能力也带来安全风险 ,可能导致数据或金钱的损失。Google详细说明了其在Chrome浏览器中处理用户安全性的方法,包括观察模型和用户操作的同意机制。该公司于9月预览了Chrome的代理功能 ,并表示这些功能将在接下来的几个月内逐步推出。
该公司表示,它正在借助一些模型来控制代理行为。Google 表示,它使用 Gemini 构建了一个用户对齐批评者模型,用于审查规划模型为特定任务生成的操作项。如果批评者模型认为计划的任务不符合用户的意图,它会要求规划模型重新考虑策略。Google 指出,批评者模型只能看到所提议操作的元数据,而看不到实际的网页内容。
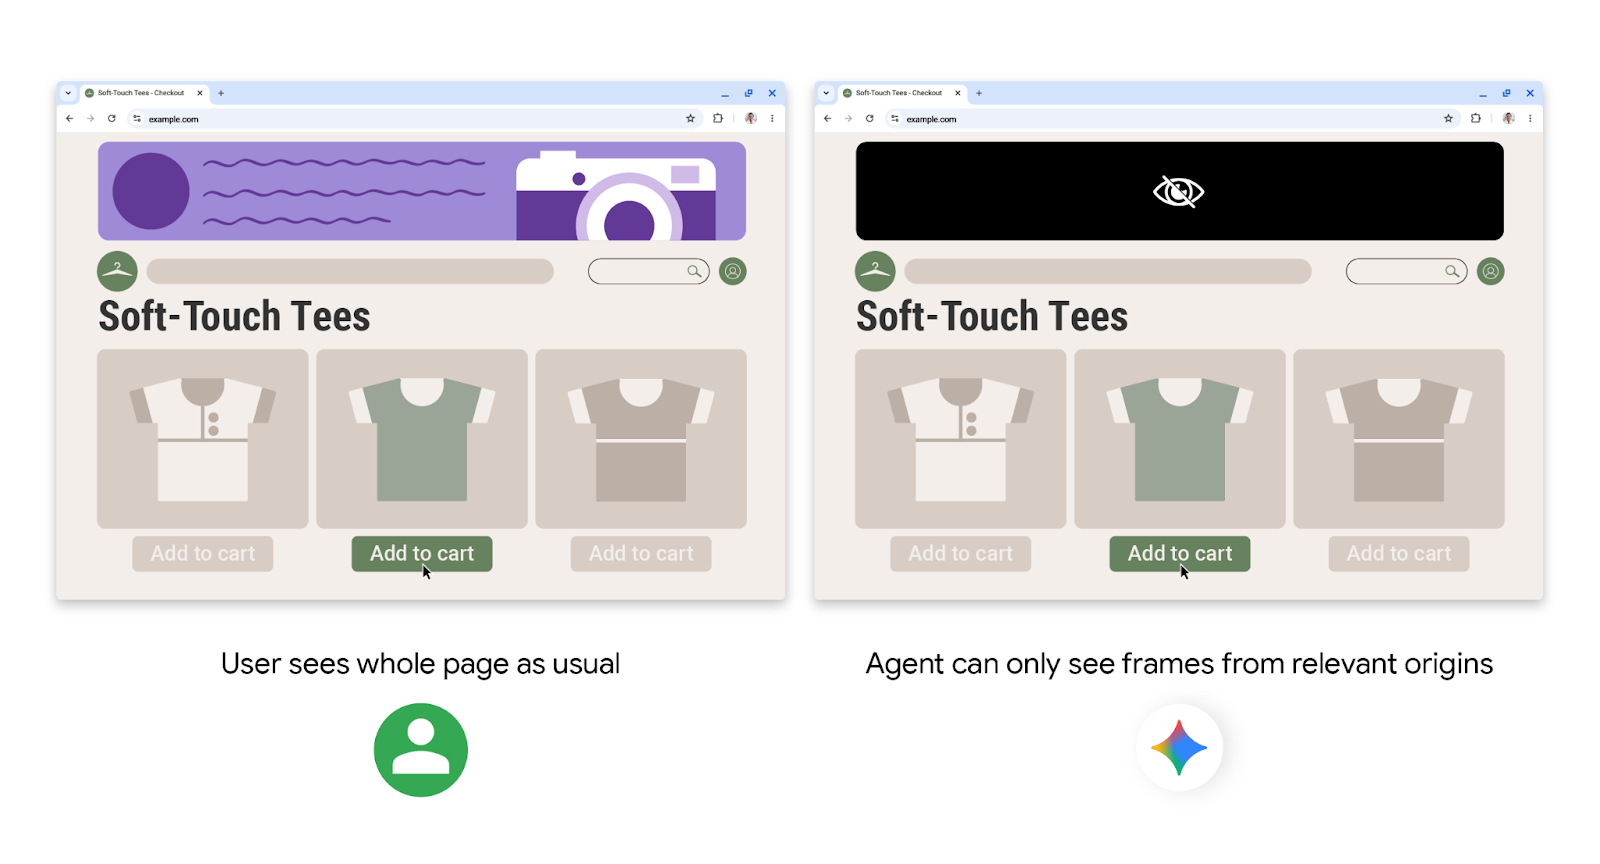
此外,为了防止代理访问被禁止或不可信的网站,Google 使用了 Agent Origin Sets,该机制限制模型只能访问只读源和可写源。只读源是 Gemini 被允许从中消费内容的数据源。例如,在购物网站上,商品列表与任务相关,但横幅广告则不相关。同样,Google 表示代理只能在页面的某些特定 iframe 上点击或输入。
“这种划分确保了只有来自有限源的数据可供代理使用,并且这些数据只能传递给可写源。这限制了跨源数据泄露的威胁向量。此外,这也使浏览器能够执行部分隔离,例如不向模型发送超出可读源范围的数据,”该公司在一篇博客文章中表示。
Google 还通过另一个观察者模型检查页面导航,以调查 URL。该公司表示,这可以防止导航到有害的模型生成的 URL。
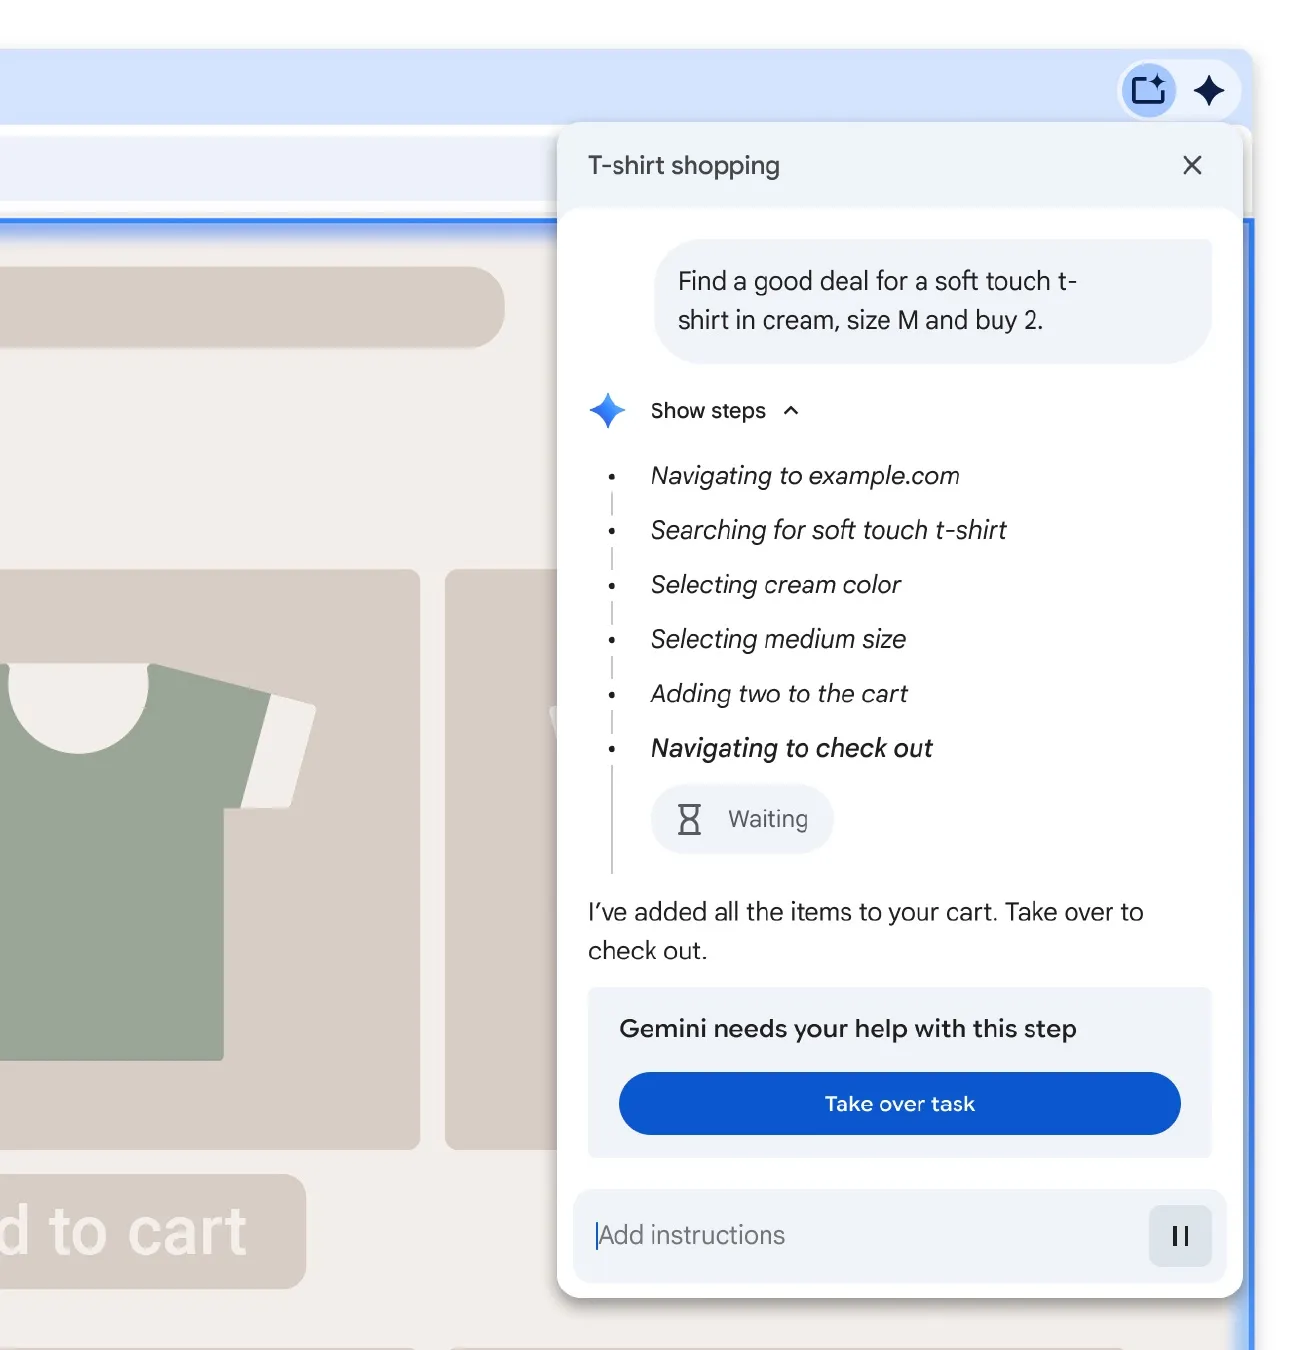
这家搜索巨头还表示,它将敏感任务的控制权交还给用户。例如,当代理尝试访问包含银行信息或医疗数据等敏感信息的网站时,它会先询问用户。对于需要登录的网站,它会要求用户授权,以便 Chrome 使用密码管理器。Google 表示,代理模型不会接触到密码数据。该公司还补充说,在执行诸如购物或发送消息等操作前,会先征求用户的意见。
谷歌表示,除了上述措施外,它还拥有一个提示注入分类器,以防止不希望的行为,并且还在测试代理功能对研究人员创建的攻击的防御能力。
AI 浏览器开发商也关注安全问题。本月早些时候,Perplexity 发布了一个新的开源内容检测模型,以防止针对代理的提示注入攻击。








暂无评论内容