



WordPress安全维护和管理工具Patchstack发布了2022年的”WordPress安全状况”白皮书,跟踪了公开报告的漏洞的一些关键指标。这些发现强调了使用未维护的主题和插件的风险,以及开发人员需要跟上他们工作中包含的库和依赖的更新。Patchstack正在跟踪2022年报告的漏洞的显著增加。
在2022年,我们看到WordPress插件中报告的安全漏洞增加了328%–我们的数据库中增加了4528个确认的安全漏洞,而2021年是1382个。
与前几年类似,这些安全漏洞大部分是在插件中发现的(93%),其次是主题(6.7%),以及WordPress核心(0.6%)。
这些数字来自于Patchstack和其他安全公司以及WordPress生态系统的研究人员的公开数据。漏洞的总数来自WordPress领域的三个官方CNA,它们被授权为新的安全漏洞分配CVE ID,研究人员向它们报告问题。这些机构包括Patchstack、Automattic(WPscan)和WordFence。Patchstack首席执行官Oliver Sild说,其中一些漏洞也是在其他地方独立发布的,或者直接报告给MITRE。
报告强调,报告的漏洞数量的增加意味着生态系统正在变得更加安全,因为有更多的安全问题被发现和修补。
与去年相比,另一个小的改进是从未收到补丁的关键安全漏洞的百分比。在2022年,这个数字是26%,而2021年是29%。今年的关键漏洞得到了更好的解决,但Sild说,到目前为止,这还不是一个重大的变化,他们会与任何趋势联系起来。
“我们仍然认为这显示了一个大问题,那就是一些插件不受支持或被放弃,没有得到及时的补丁,”他说。
解决开发者放弃工作的问题具有挑战性,许多用户不知道如何选择更有可能得到支持的插件。
“我认为透明是很重要的,”Sild说。”项目走到尽头也是可以的。我最近刚刚告诉我的同事,’当有人建立一个新的插件时,他们应该牢记有人可能真的使用它。这句话有点让我印象深刻,因为即使插件开发者已经转行,不再从事这个项目,仍然可能有人依赖它。”
Sild说,用户经常被蒙在鼓里,因为WordPress核心只显示是否有更新。如果一个插件由于未修补的安全问题而被WordPress.org关闭,用户不会得到通知。
他说:”这是我们试图与我们的合作伙伴,如其他安全插件和托管公司一起改善的事情。”沟通是关键。我们最近还为插件开发者创建了一项免费服务,称为’管理漏洞披露计划’不久的mVDP。其目的是帮助插件开发者采用更成熟的安全实践,并向用户展示他们对安全的重视。”
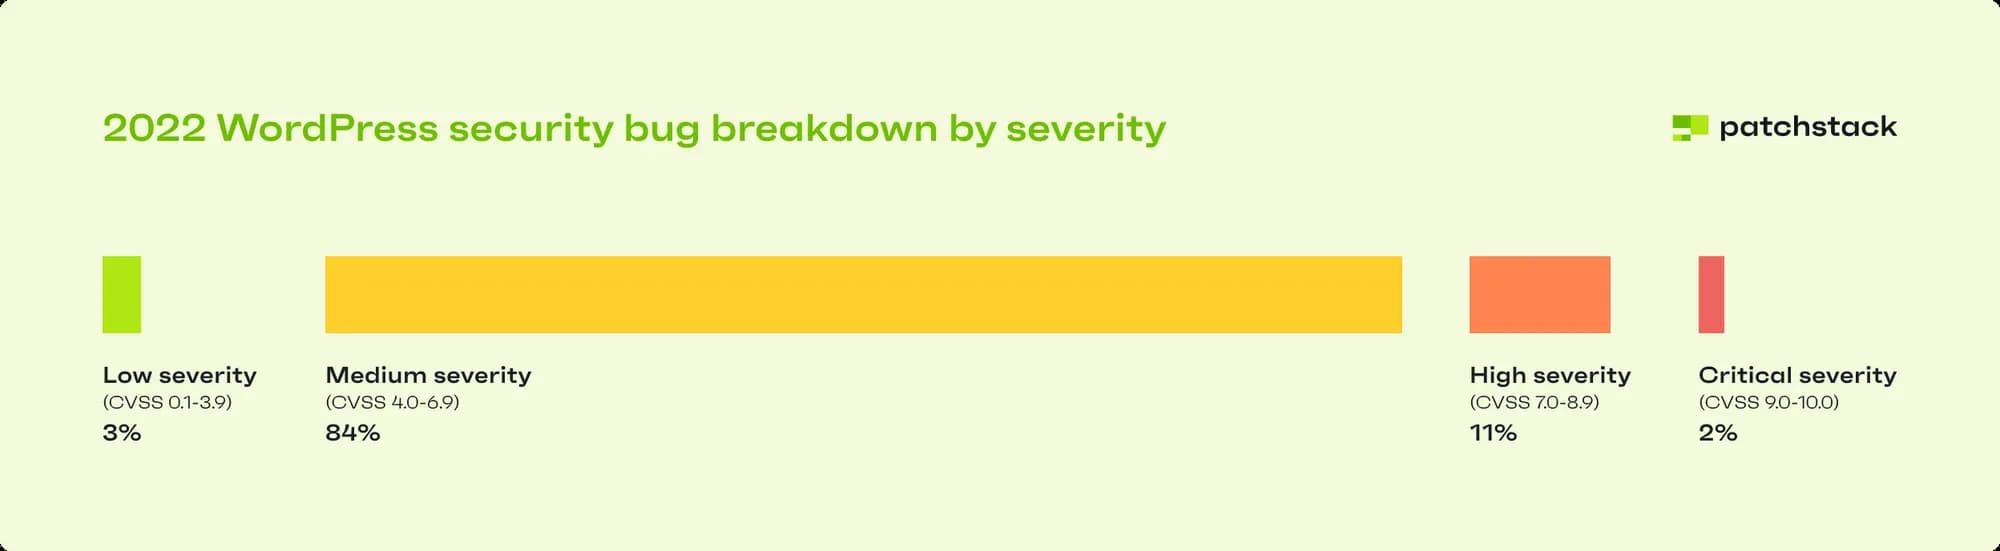
白皮书中其他值得注意的见解包括按严重程度细分的WordPress安全漏洞。在2022年,大多数漏洞(84%)被归类为中等严重程度,较小比例的高度严重(11%)和严重(2%)。
在有安全问题的最受欢迎的插件(超过100万安装量)中,只有5个包含高严重性的漏洞。CVSS得分最高的两个漏洞是Elementor和Essential Add-ons for Elementor,其次是UpdraftPlus WordPress Backup、One Click Demo Import和MonsterInsights。
白皮书强调了其他一些趋势,包括托管公司提醒他们的客户注意漏洞,安全研究社区的增长,以及WordPress生态系统内安全意识的提高。关于2022年WordPress安全状况的更多细节和对今年的预测,请查看Patchstack网站上的白皮书。

















暂无评论内容