



Patchstack发布了WordPress安全状况白皮书,总结了2021年记录的对WordPress生态系统的威胁。该白皮书汇总了多个来源的数据,包括Patchstack漏洞数据库、Patchstack联盟(该公司的漏洞赏金平台)和其他来源公开报告的CVE。
2021年,Patchstack记录了近1500个漏洞,与2020年记录的约600个相比,增加了150%。Patchstack发现,其中大部分来自于WordPress.org的目录。
作为WordPress插件和主题的主要来源,WordPress.org资源库处于领先地位。这些组件中的漏洞占添加到Patchstack数据库中的漏洞的91.79%。
2021年报告的其余8.21%的漏洞被报告在高级或付费版本的WordPress插件或主题中,这些插件或主题通过Envato、ThemeForest、Code Canyon等其他市场销售,或只供直接下载。
WordPress核心发布了四个安全版本,其中只有一个包含关键漏洞的补丁。这个特殊的漏洞不在WordPress本身,而是在它的一个捆绑的开源库,PHPMailer库。
Patchstack估计,2021年所有安全漏洞的99.31%都在组件中–WordPress插件和主题。主题的关键漏洞最多,今年记录了55个。Patchstack发现,主题中报告的12.4%的漏洞的关键CVSS评分为9.0-10.0。任意文件上传漏洞是最常见的。
插件总共有35个关键安全问题。与主题相比,这是较少的漏洞,但其中29%的漏洞没有收到公开的补丁。
“最令人惊讶的发现其实也是最不幸的事实,” Patchstack安全倡导者Robert Rowley说。”我没有料到会有这么多有关键漏洞的插件没有收到补丁。
“其中一些漏洞不需要认证就可以执行,而且有公开的概念证明(利用代码)在网上广泛提供。对于那些没有收到其网站存在漏洞的通知的网站所有者来说,可能已经太晚了”。
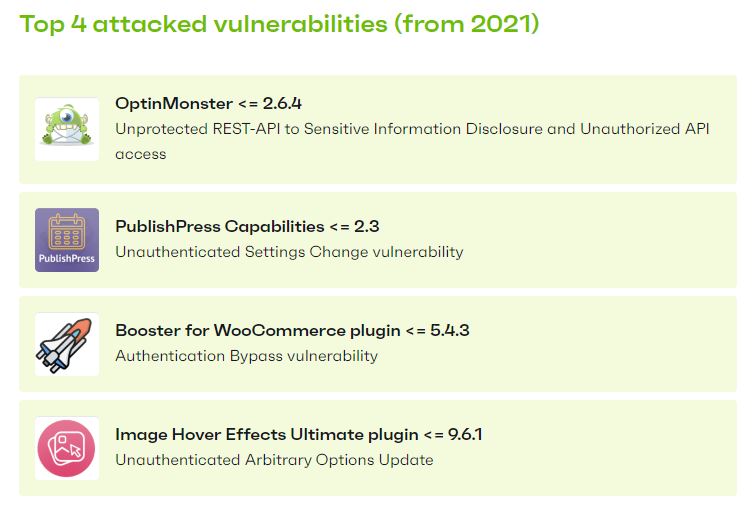
Patchstack调查了109个WordPress网站所有者,发现28%的受访者的安全预算为零,27%的预算为1-3美元/月,只有7%的预算为~50美元/月。机构比个人网站所有者更有可能将每月的费用分配给安全。
相反,这些受访者的结果显示,613美元是清除恶意软件的平均成本。破坏后的清理价格从50美元到4800美元不等。
罗利认为2021年发现的安全漏洞的显著增加是更多安全专家参与的证据,而不是WordPress生态系统变得不安全的迹象。
“最可能的是这是由于更多的安全漏洞被报告(更多的脆弱代码被发现,因为更多的人在寻找),”Rowley说。”Patchstack运行一个错误赏金计划,为安全研究人员报告的WordPress生态系统中的错误支付报酬,这激励安全研究人员(甚至是熟悉WordPress的开发人员)寻找更多的安全错误。”
总的来说,Patchstack今年的发现表明,WordPress核心是非常安全的,绝大多数的漏洞是在主题和插件中发现的。用户应该监控他们的扩展程序,并定期检查它们是否已被放弃,因为不是所有有漏洞的软件都能保证得到修补。查看完整的安全白皮书,了解更多关于2021年最常发现的漏洞类型的细节。
















暂无评论内容