


过去几周,高级WordPress Facebook(AWP)小组的成员一直在讨论打击Stripe卡测试欺诈的方法。WordPress开发人员乔恩-布朗(Jon Brown)在看到五个不同的网站出现欺诈性收费后开启了这个话题,其中四个使用WooCommerce,一个使用Leaky Paywall平台。

“第一次发生时,这五个网站都在Cloudflare上,并开启了机器人防护模式,”布朗说。”我给所有5个网站都添加了验证码,我在购物车/结账页面启用了CloudFlare的’Under Attack’模式。”
WooCommerce网站没有再发生,但Leaky Paywall网站却发生了这样的事情。布朗说,客户并没有注意到这一点,因为他的Stripe电子邮件已经进入了他的垃圾邮件文件夹。
“他说:这种情况持续了两个星期,直到负载激增使网站下线,我才注意到它。大约有1200笔2.99美元的成功交易,有10万笔被屏蔽”。
布朗说,他不明白为什么Stripe不能识别和阻止这些欺诈性收费,因为它们都遵循一个类似的模式,使用随机的Gmail地址。他的客户不得不对这些交易中的大约100个提出异议。
“布朗说:”每项争议的解决费用为15美元。”每笔没有争议的退款要花费0.4美元,因为Stripe(就像现在的PayPal)保留了这笔费用。
“因此,10015美元+11000.40美元=1940美元的费用收入损失,这显然是在退还每笔欺诈性交易的2.99美元之后。这意味着3600美元的欺诈(2.99美元*1200)只是导致了1940美元的净损失–这太疯狂了。”
还有许多其他开发者也遭到了类似的攻击,有些人在设置了蜜罐后并没有阻止任何事情。一个人建议使用WooCommerce Fraud Prevention插件。它允许店主阻止来自特定IP地址、电子邮件、地址、州和邮政编码的订单。一旦攻击开始,这可能会有帮助,但并不能完全防止它们。一些开发者使用reCaptcha for WooCommerce成功阻止了攻击,这是一个商业插件,实现了谷歌的reCaptcha V2(复选框)和reCaptcha V3,以阻止诸如未经授权的登录尝试、虚假注册、虚假客人订单和其他自动攻击。
“我们大约在一年前遇到了这个问题,”WordPress开发者约翰-蒙哥马利说。”这是黑客/盗贼检查卡号列表中有效卡号的一种方式。一旦他们确认该卡在一个网站上有效,他们就可以用来购买真正的产品。最后,这是一个很大的烦恼,但说实话,对我们来说最终不是一个大问题,因为我们有数字产品,他们对这些产品并不感兴趣。”
蒙哥马利安装了一个名为Limit Orders for WooCommerce的插件,该插件由Nexcess开发,在达到一定的阈值后不允许下单。
“他说:”我把它设置为每小时x个订单(高于任何历史数字)……因此,如果我们在一小时内得到100个订单,它将关闭订单。”这有点像一个大锤子,但它确实已经帮助了我们一次。”
尽管许多店主对在结账过程中增加任何摩擦犹豫不决,但技术顾问乔丹-特拉斯克建议要求客户在继续购物前创建账户,并验证电子邮件。他写了一份关于处理卡片测试攻击的指南。
“规则的要点是阻止所有国家,除了你服务的国家,”Trask说。”然而,对于WooCommerce,我会在购物车和结账时放入JS管理的挑战。
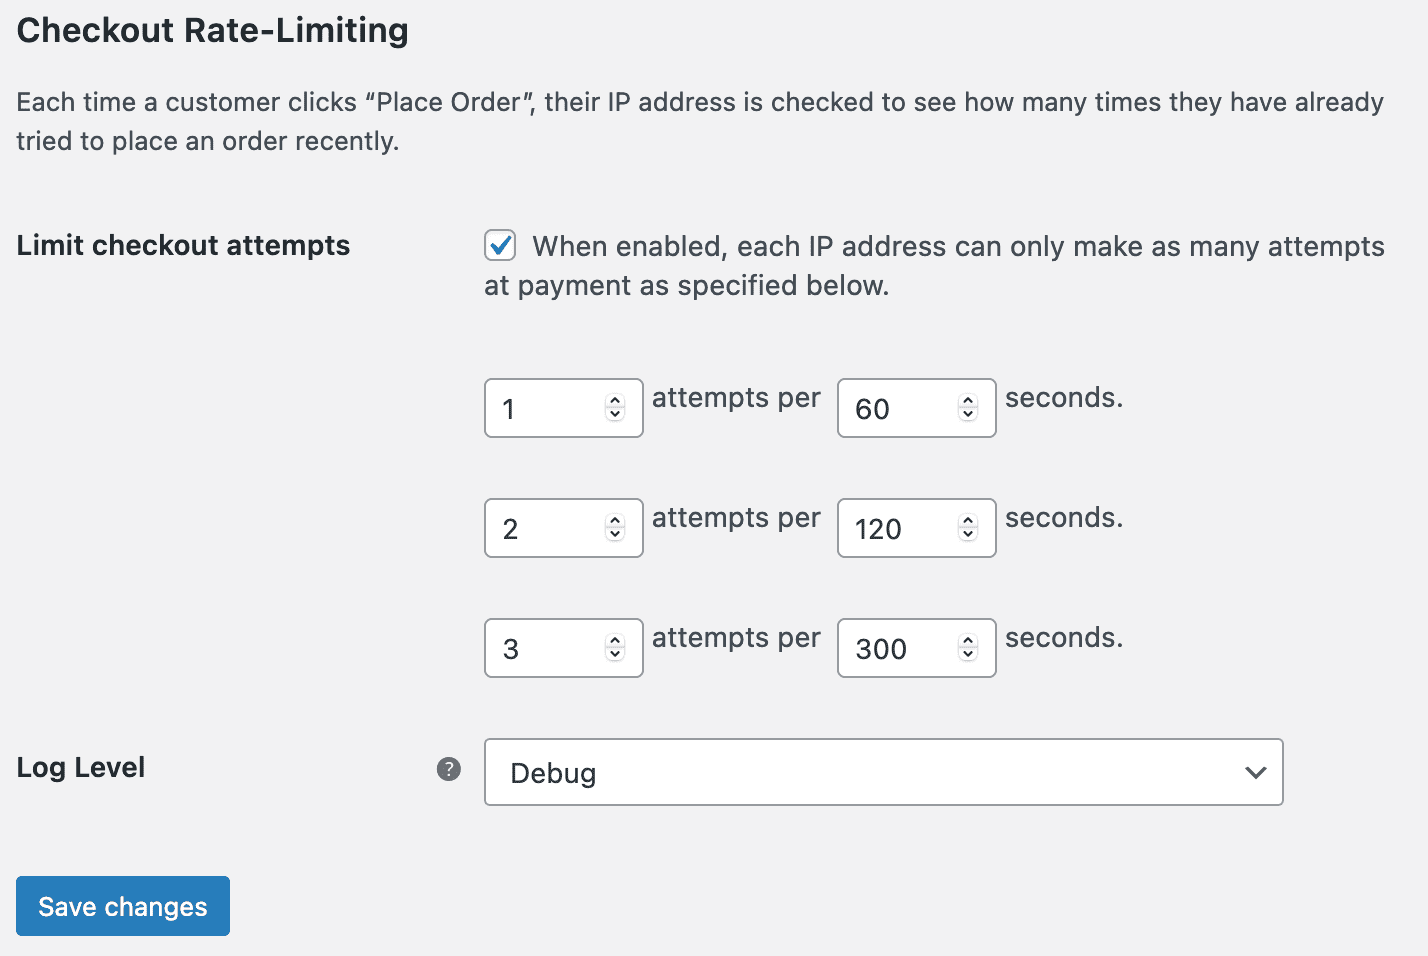
“Cloudflare内置的速率限制可能有帮助,但它更多的是基于请求,而不是基于每个订单,这是你基于IP可能需要的。如果请求来自同一个IP地址,你可以考虑限制每个IP的订单,因为每次的电子邮件都不一样。
Checkout Rate Limiter插件,可在GitHub上找到,提供基于IP地址的WooCommerce结账率限制。
特拉斯克的指南还建议在调查欺诈性收费时检查支付处理器的日志。
始终检查你的支付处理器的日志,以验证费用是在哪里产生的。可能存在一个有生产API密钥的暂存网站,或者你的网站被黑,API密钥被盗。大多数支付处理器在他们的日志中会有更多的细节和额外的信息。
WordPress开发人员Rahul Nagare建议查看Stripe的雷达欺诈保护,它使用机器学习来提供高级保护和识别欺诈者。
“这将让你在Stripe上设置自定义规则,拒绝可疑的交易,”Nagare说。”这曾经是Stripe的一项免费服务,但他们去年改变了它。我会研究阻止所有风险分数高于平均水平的交易,也许还有卡片测试者的地区。”
WooCommerce的文档中有一个关于应对卡片测试攻击的部分,其中有许多与最近AWP主题中讨论的建议相同。CAPTCHA插件是第一道防线。它还建议避免 “按需付费 “或没有最低限额的捐赠产品,因为这些产品往往是持卡人可能错过的小额交易的卡片测试目标。迅速退还任何成功的欺诈性订单将减少发生纠纷的可能性。













暂无评论内容